Un 403 su una richiesta legittima può essere un falso positivo del WAF. Prima di aggiungere un’eccezione, trova l’evento corrispondente e verifica perché la regola è intervenuta.
Indice dei contenuti
Che cosa significa
Il web application firewall blocca una richiesta legittima perché una regola interpreta parte del traffico come potenzialmente pericolosa.
Come riconoscere il problema
- 403 su un form specifico.
- Evento con rule id.
- Funziona modificando il testo.
- Solo post coinvolto.
- Errore dopo aggiornamento regole.
Cause più frequenti
- Pattern nel contenuto
- Json o codice nel payload
- Parametro molto lungo
- Plugin che invia dati insoliti
- Regola troppo generica
- Richiesta realmente sospetta
Diagnosi passo per passo
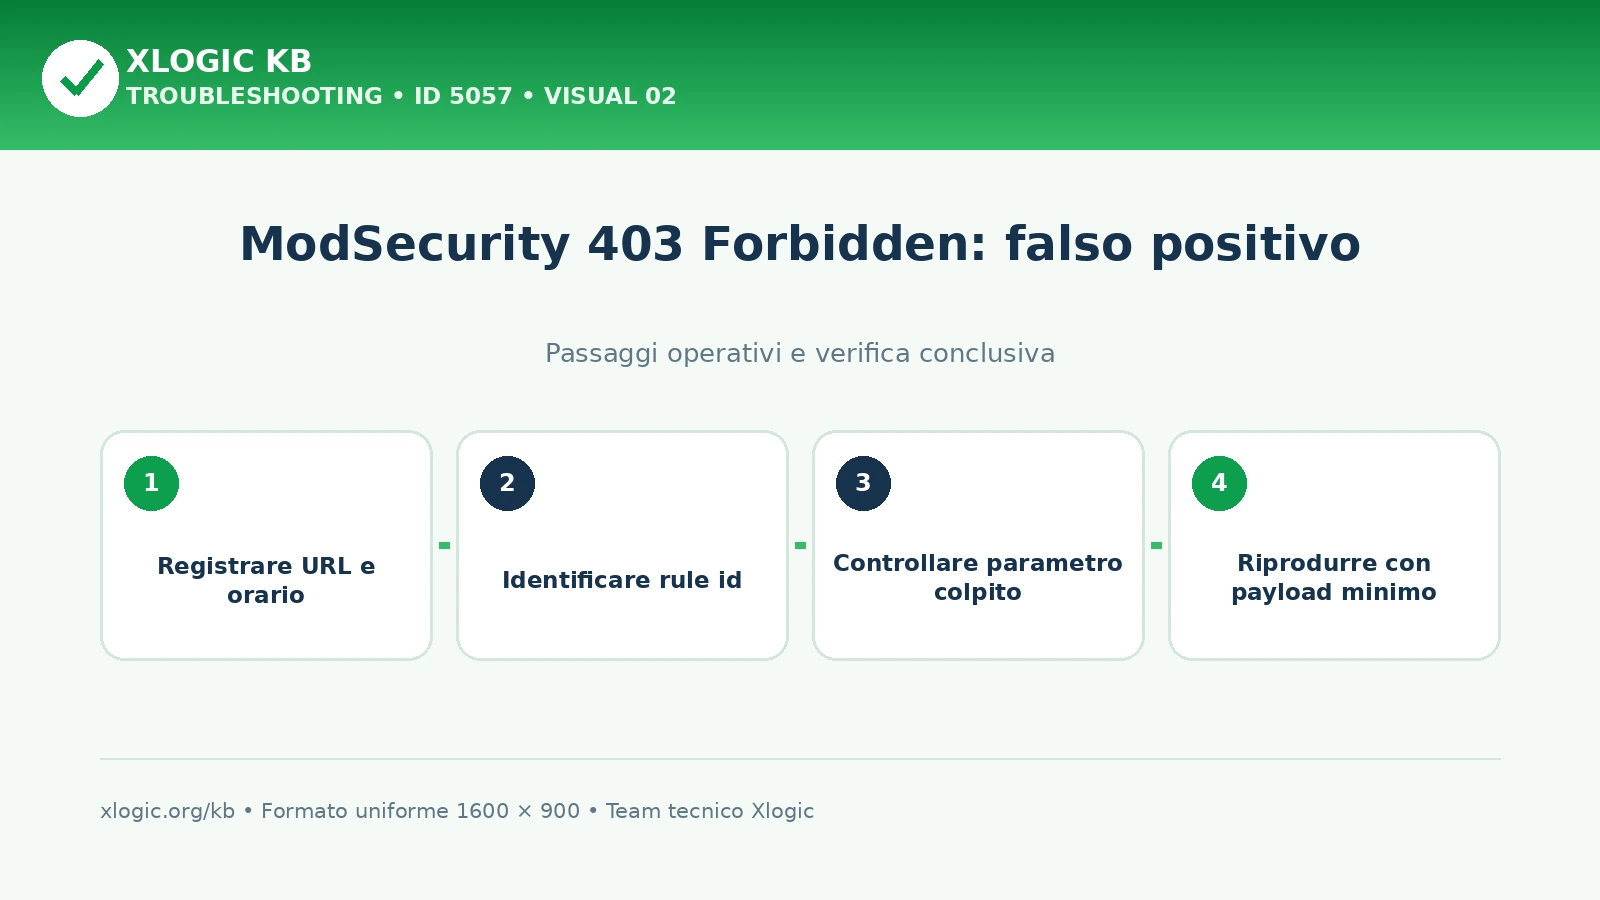
- Registra URL, metodo e orario del rifiuto e cerca l’evento nel WAF.
- Confronta ID della regola, parametro e contenuto rilevato con ciò che l’applicazione si aspetta.
- Riproduci con dati di prova: modificare il testo e ottenere un successo non basta da solo a dimostrare che la richiesta originaria fosse corretta.
Procedura di risoluzione
- Correggi prima eventuali dati malformati o anomalie del componente.
- Se è confermato un falso positivo, fai applicare un’esclusione limitata a sito, parametro e regola necessari.
- Mantieni le altre protezioni e controlla i log dopo il test.
- Verifica la regressione in staging con casi di prova autorizzati, senza inviare attacchi al sito pubblico.
Guide Xlogic correlate
- Errore FTP 421 Too many connections
- Errore FTP 425 Can’t open data connection
- Loop DNS CNAME: causa di SERVFAIL
Fonti tecniche
ModSecurity 403 Forbidden: falso positivo
ultima modifica: 2026-08-03T01:46:40+02:00
da