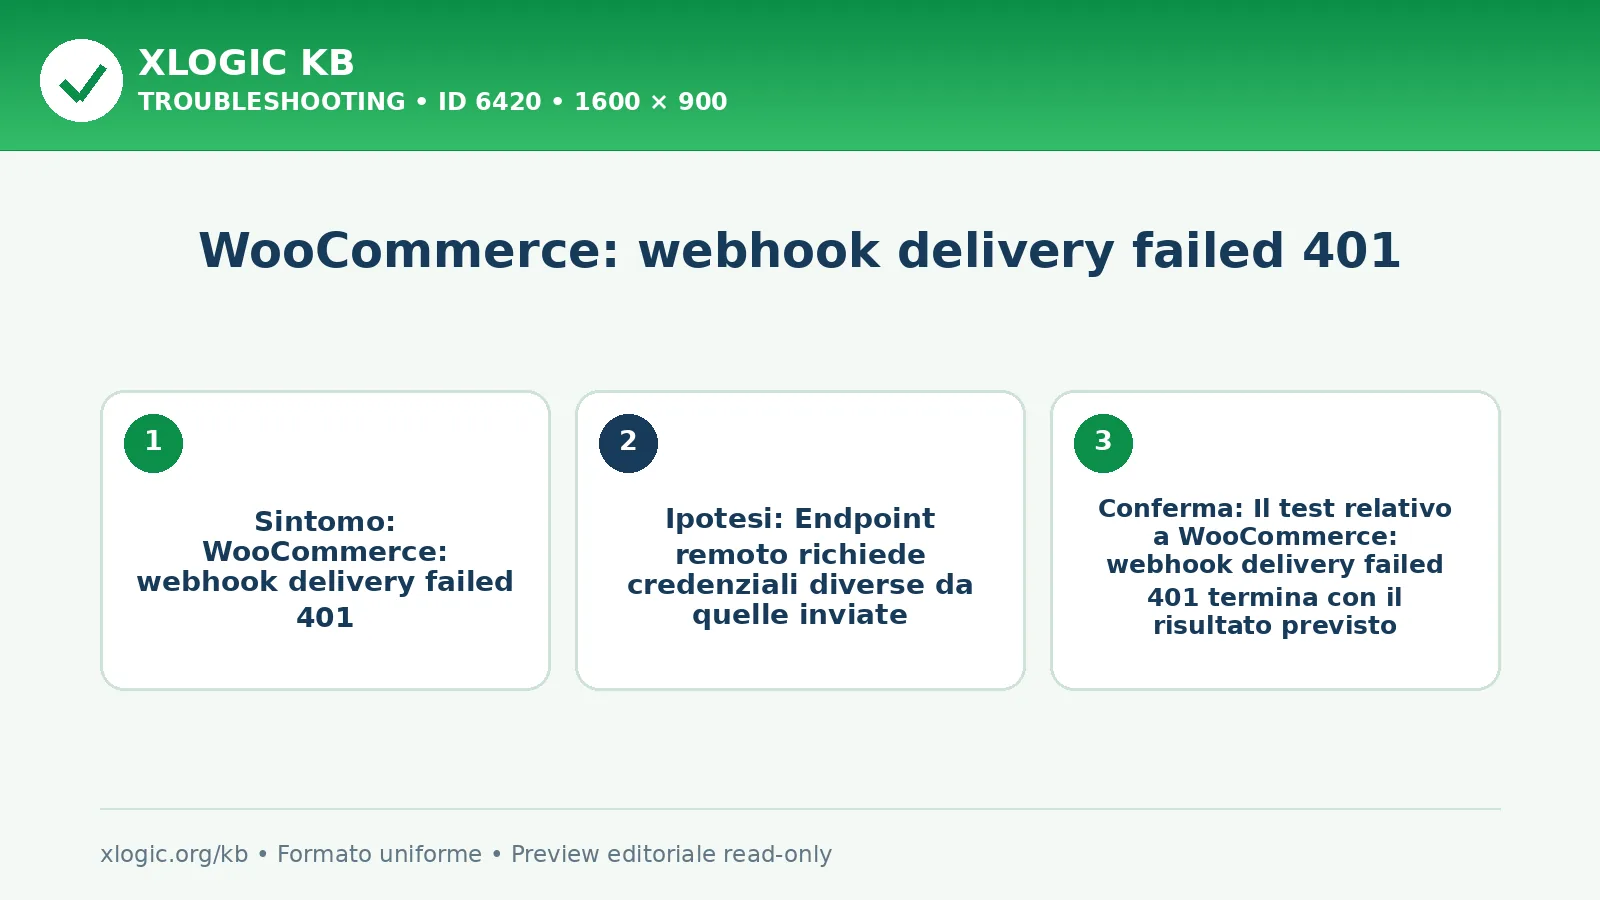
Un webhook HTTP 401 richiede di controllare autenticazione e firma sul corpo originale ricevuto.
Possibili cause
- Endpoint remoto richiede credenziali diverse da quelle inviate
- Firma X-WC-Webhook-Signature non coincide con il secret
- Proxy rimuove Authorization o modifica il corpo firmato
- URL del ricevente punta a un’area protetta non prevista
Cosa controllare
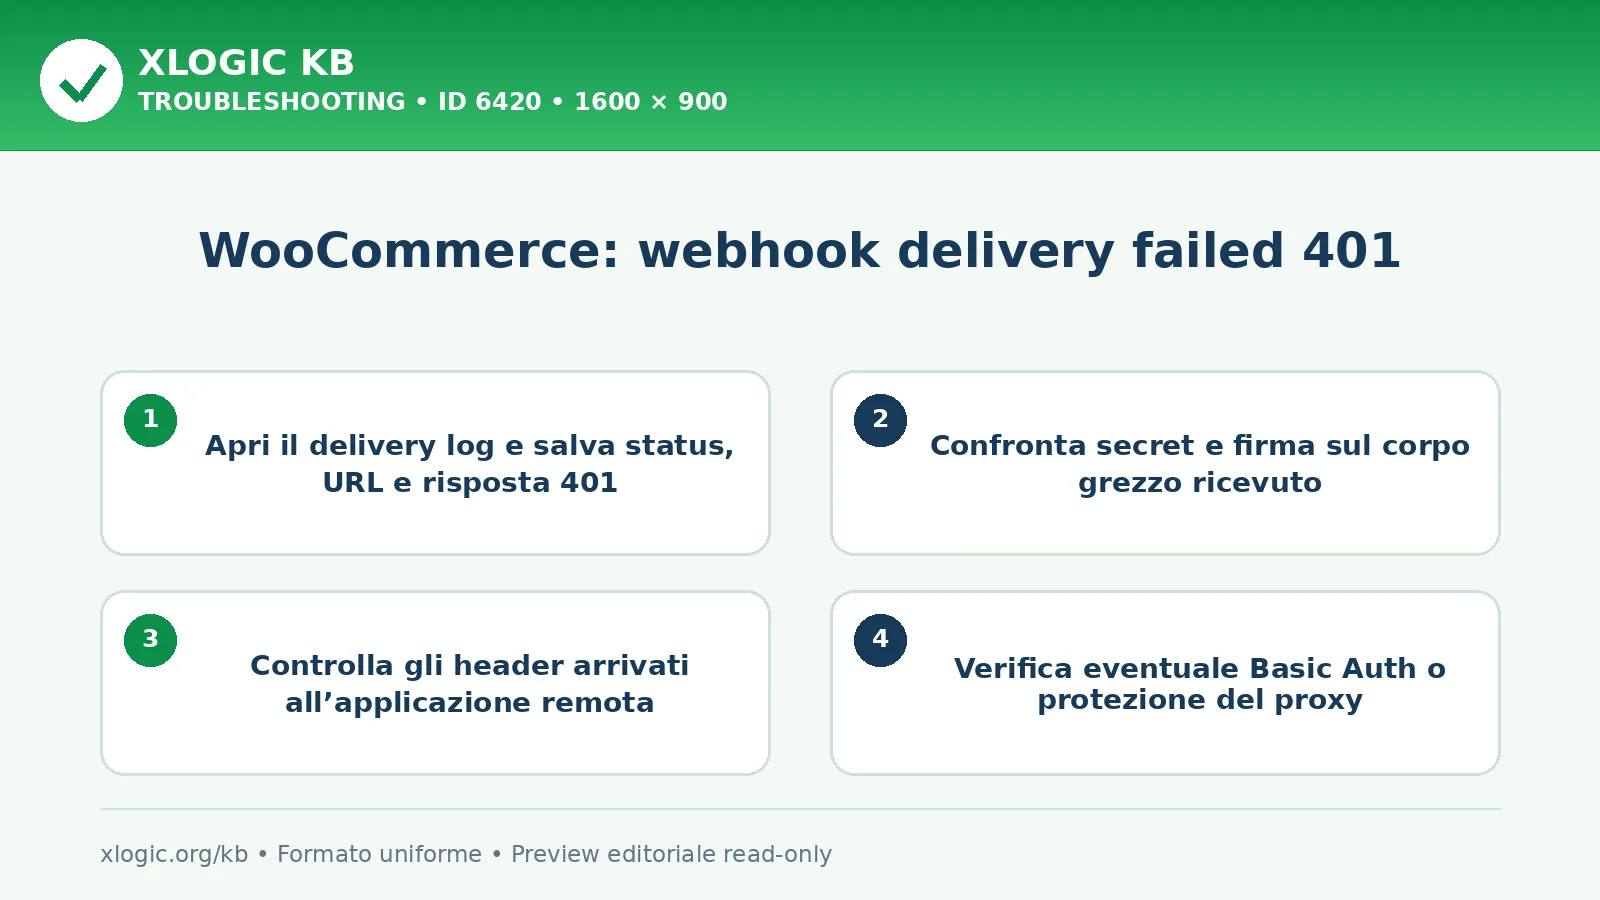
- Apri il delivery log e salva status, URL e risposta 401
- Confronta secret e firma sul corpo grezzo ricevuto
- Controlla gli header arrivati all’applicazione remota
- Verifica eventuale Basic Auth o protezione del proxy
- Ripeti con un evento di prova privo di dati reali
Come intervenire
- Allinea autenticazione richiesta dall’endpoint
- Configura lo stesso secret sui due sistemi
- Preserva corpo e header necessari lungo il proxy
- Sposta il webhook su un endpoint dedicato e protetto correttamente
- Rigenera il secret se potrebbe essere stato esposto
Guide Xlogic correlate
- WooCommerce: webhook delivery failed 410
- WooCommerce: Action Scheduler azioni failed in aumento
- WooCommerce: stock si riduce due volte dopo webhook
Fonti tecniche
Domande frequenti
Da dove partire?
Un webhook HTTP 401 richiede di controllare autenticazione e firma sul corpo originale ricevuto.
Quali controlli fare?
Apri il delivery log e salva status, URL e risposta 401 Confronta secret e firma sul corpo grezzo ricevuto
Come intervenire?
Allinea autenticazione richiesta dall’endpoint Configura lo stesso secret sui due sistemi
WooCommerce: webhook delivery failed 401
ultima modifica: 2026-08-03T20:30:41+02:00
da