L’errore woocommerce_rest_cannot_view può indicare che la richiesta REST non ha i permessi necessari per leggere una risorsa WooCommerce. Leggi anche messaggio, stato HTTP ed endpoint: il solo codice non identifica sempre la stessa causa.
Indice dei contenuti
Identificare la richiesta rifiutata
Annota metodo, percorso dell’endpoint, versione API, stato HTTP e messaggio completo. Distingui l’API di gestione WooCommerce dalla Store API: usano contesti e meccanismi di accesso diversi.
Una chiave valida non concede automaticamente accesso a tutte le risorse. Contano sia il livello della chiave sia i permessi dell’utente a cui è associata.
Controllare chiave, utente e autenticazione
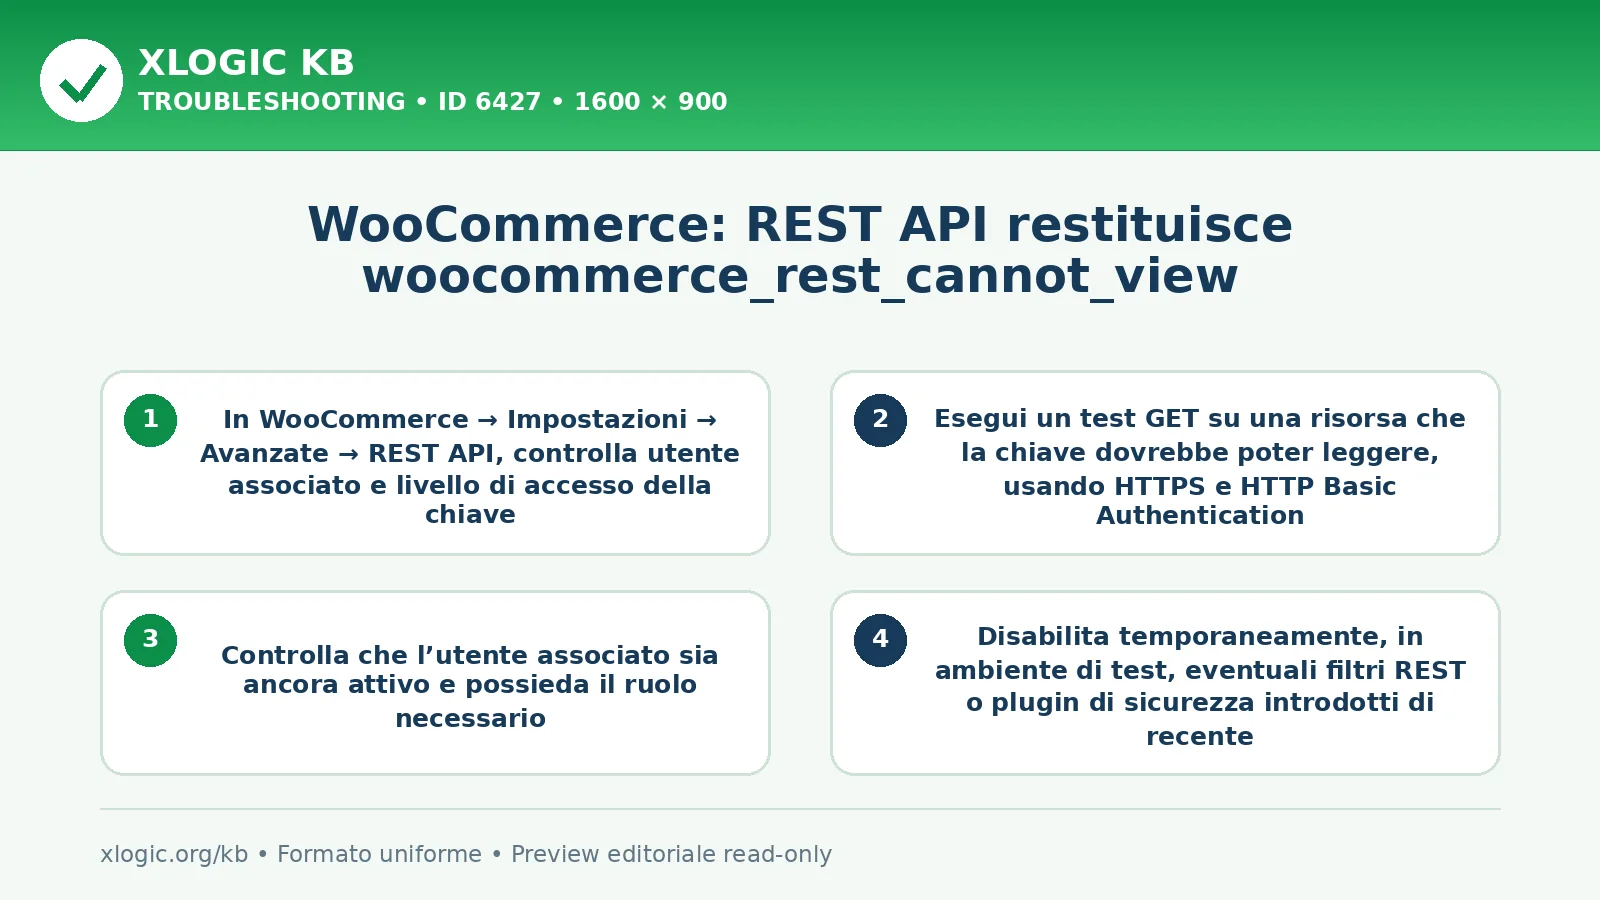
- Apri WooCommerce → Impostazioni → Avanzate → REST API e individua la chiave usata dall’integrazione.
- Controlla l’utente associato e il livello di accesso previsto. Per leggere una risorsa serve un permesso di lettura adeguato.
- Verifica che l’utente esista ancora e abbia le capacità richieste dall’endpoint.
- Per l’autenticazione con chiavi su HTTPS, verifica che il client invii correttamente HTTP Basic Authentication e che proxy e server conservino l’header Authorization.
- Confronta una richiesta GET minima e autorizzata con quella fallita, mantenendo lo stesso ambiente e osservando eventuali redirect.
Correggere soltanto il controllo che fallisce
Se il livello della chiave è errato, assegna quello necessario all’integrazione. Se manca una capacità dell’utente, verifica il ruolo previsto dall’applicazione senza concedere privilegi amministrativi per tentativi.
Se l’header si perde nel passaggio attraverso un proxy, correggi quel passaggio. Se sospetti un filtro REST o un plugin di sicurezza, riproduci il caso in staging e confronta i log prima di modificarlo sul negozio pubblico.
Verificare l’accesso dopo la correzione
Ripeti la stessa richiesta e controlla sia la risposta HTTP sia i dati restituiti. Una pagina HTML di login o un redirect non equivalgono a una risposta JSON autorizzata.
Verifica anche che la chiave non possa accedere a risorse estranee al suo scopo. Se una chiave è stata esposta durante le prove, sostituiscila e revoca quella precedente dopo aver aggiornato l’integrazione.
Guide Xlogic correlate
- WordPress REST API 403 Forbidden: accesso negato
- CORS preflight restituisce 403 su API protetta
- WooCommerce wc-ajax restituisce 403 Forbidden