Se il malware ritorna, la pulizia potrebbe non aver eliminato il punto d’ingresso o la persistenza.
Cosa controllare
- Confronta file ricreati, timestamp, accessi e attività pianificate.
- Verifica plugin, temi, account e credenziali compromessi.
Come intervenire
- Correggi la vulnerabilità, rimuovi la persistenza e ruota gli accessi coinvolti.
- Ripristina copie integre e monitora nuove modifiche.
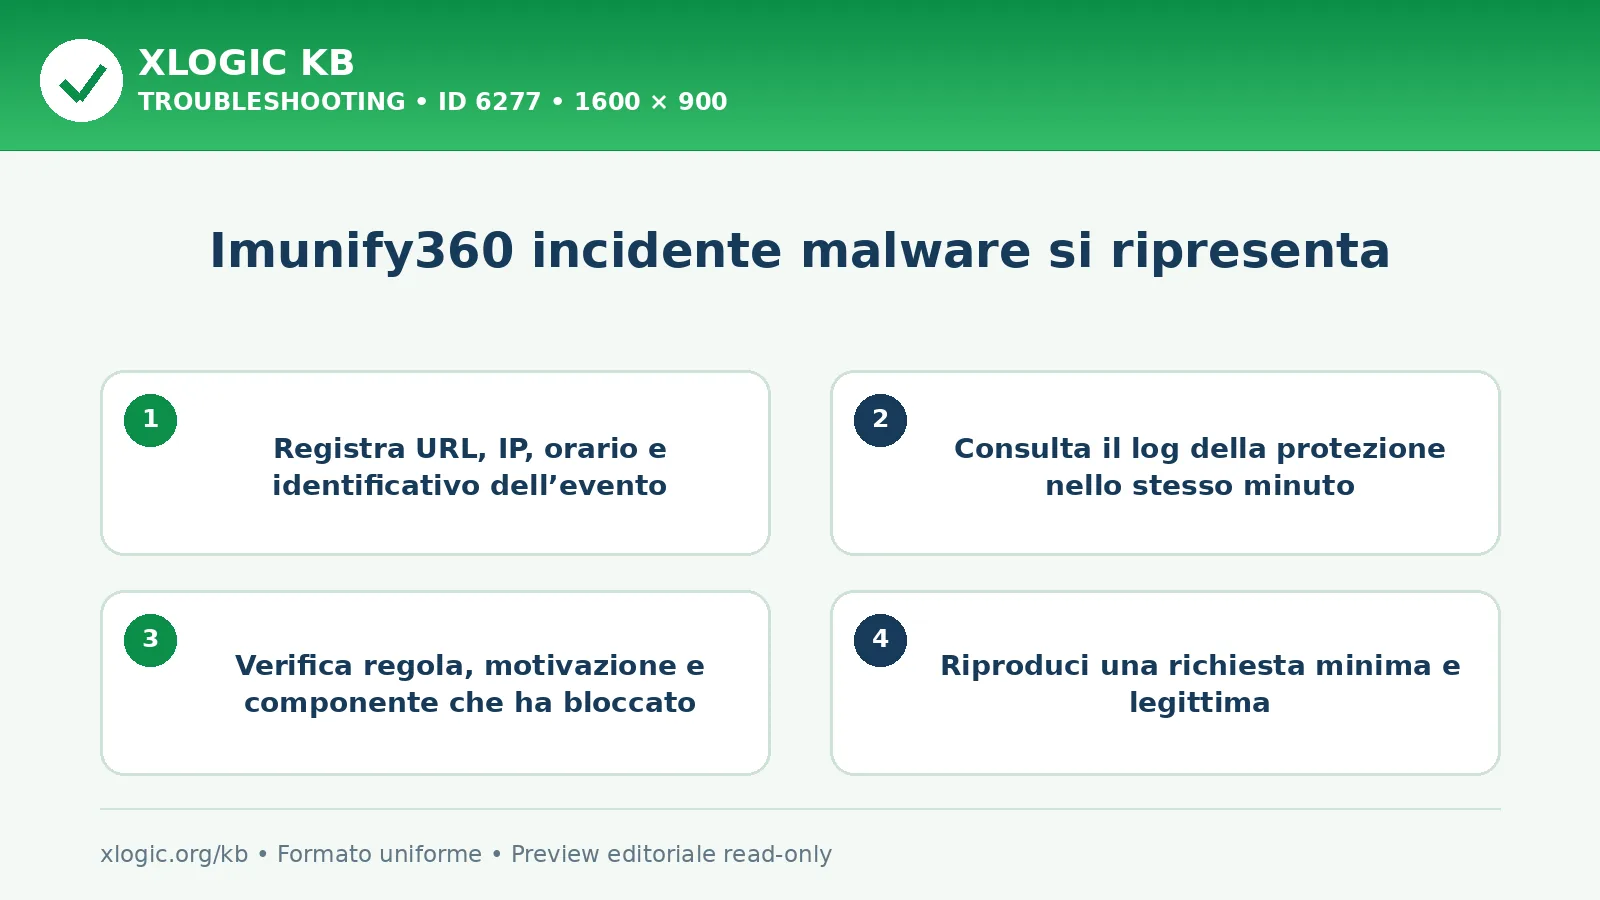
Su un servizio gestito, invia al supporto l’orario e l’errore completo, togliendo password e dati personali. Le modifiche alla configurazione del server richiedono l’intervento dell’amministratore.
Guide Xlogic correlate
Riferimenti tecnici
Domande frequenti
Che cosa significa?
Se il malware ritorna, la pulizia potrebbe non aver eliminato il punto d’ingresso o la persistenza.
Da dove cominciare?
Confronta file ricreati, timestamp, accessi e attività pianificate. Verifica plugin, temi, account e credenziali compromessi.
Come procedere dopo la verifica?
Correggi la vulnerabilità, rimuovi la persistenza e ruota gli accessi coinvolti. Ripristina copie integre e monitora nuove modifiche.
Imunify360 incidente malware si ripresenta
ultima modifica: 2026-08-03T20:30:25+02:00
da