Se index.php viene infettato di nuovo, sostituire soltanto quel file non elimina la causa.
Cosa controllare
- Conserva copie ed eventi e confronta l’orario della nuova scrittura.
- Controlla vulnerabilità, credenziali e processi che modificano i file.
Come intervenire
- Ripristina il file integro e rimuovi il punto d’ingresso.
- Rendere il file di sola lettura non sostituisce la bonifica.
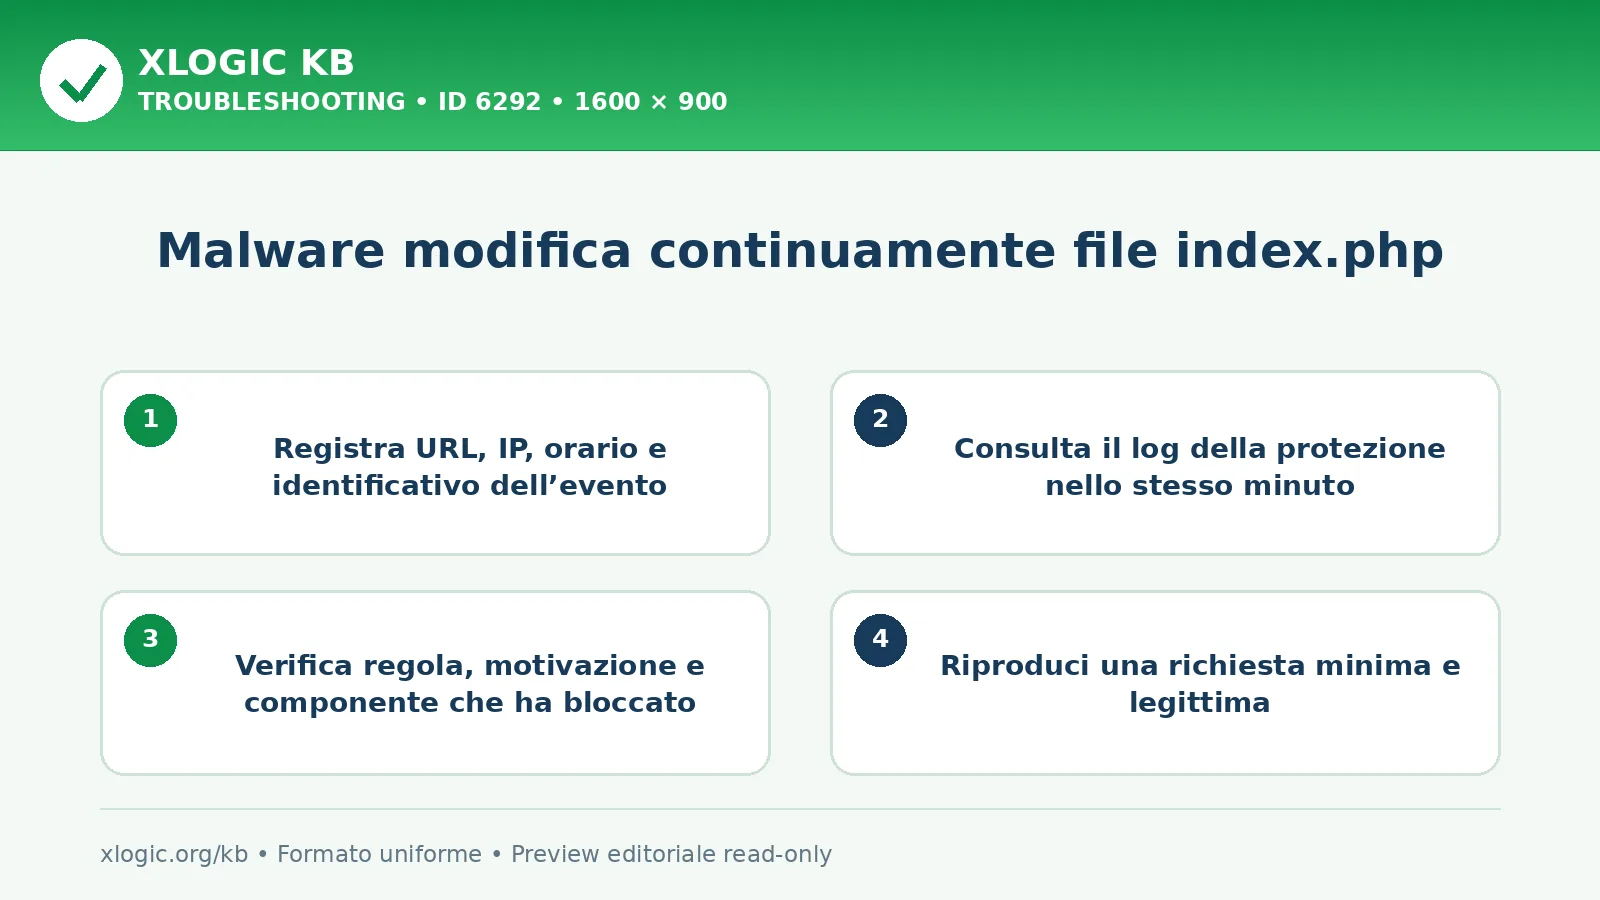
Su un servizio gestito, invia al supporto l’orario e l’errore completo, togliendo password e dati personali. Le modifiche alla configurazione del server richiedono l’intervento dell’amministratore.
Guide Xlogic correlate
- Fail2ban jail non si avvia
- Fail2ban blocca un IP legittimo
- CORS preflight restituisce 403 su API protetta
Riferimenti tecnici
Domande frequenti
Che cosa significa?
Se index.php viene infettato di nuovo, sostituire soltanto quel file non elimina la causa.
Da dove cominciare?
Conserva copie ed eventi e confronta l’orario della nuova scrittura. Controlla vulnerabilità, credenziali e processi che modificano i file.
Come procedere dopo la verifica?
Ripristina il file integro e rimuovi il punto d’ingresso. Rendere il file di sola lettura non sostituisce la bonifica.
Malware modifica continuamente file index.php
ultima modifica: 2026-08-03T20:30:27+02:00
da