X-Frame-Options può impedire l’inclusione di una pagina in un iframe.
Cosa controllare
- Controlla gli header della pagina incorporata e l’origine del contenitore.
- Verifica anche l’eventuale CSP frame-ancestors.
Come intervenire
- Configura una policy coerente con gli incorporamenti consentiti.
- Non usare ALLOW-FROM come soluzione compatibile con tutti i browser.
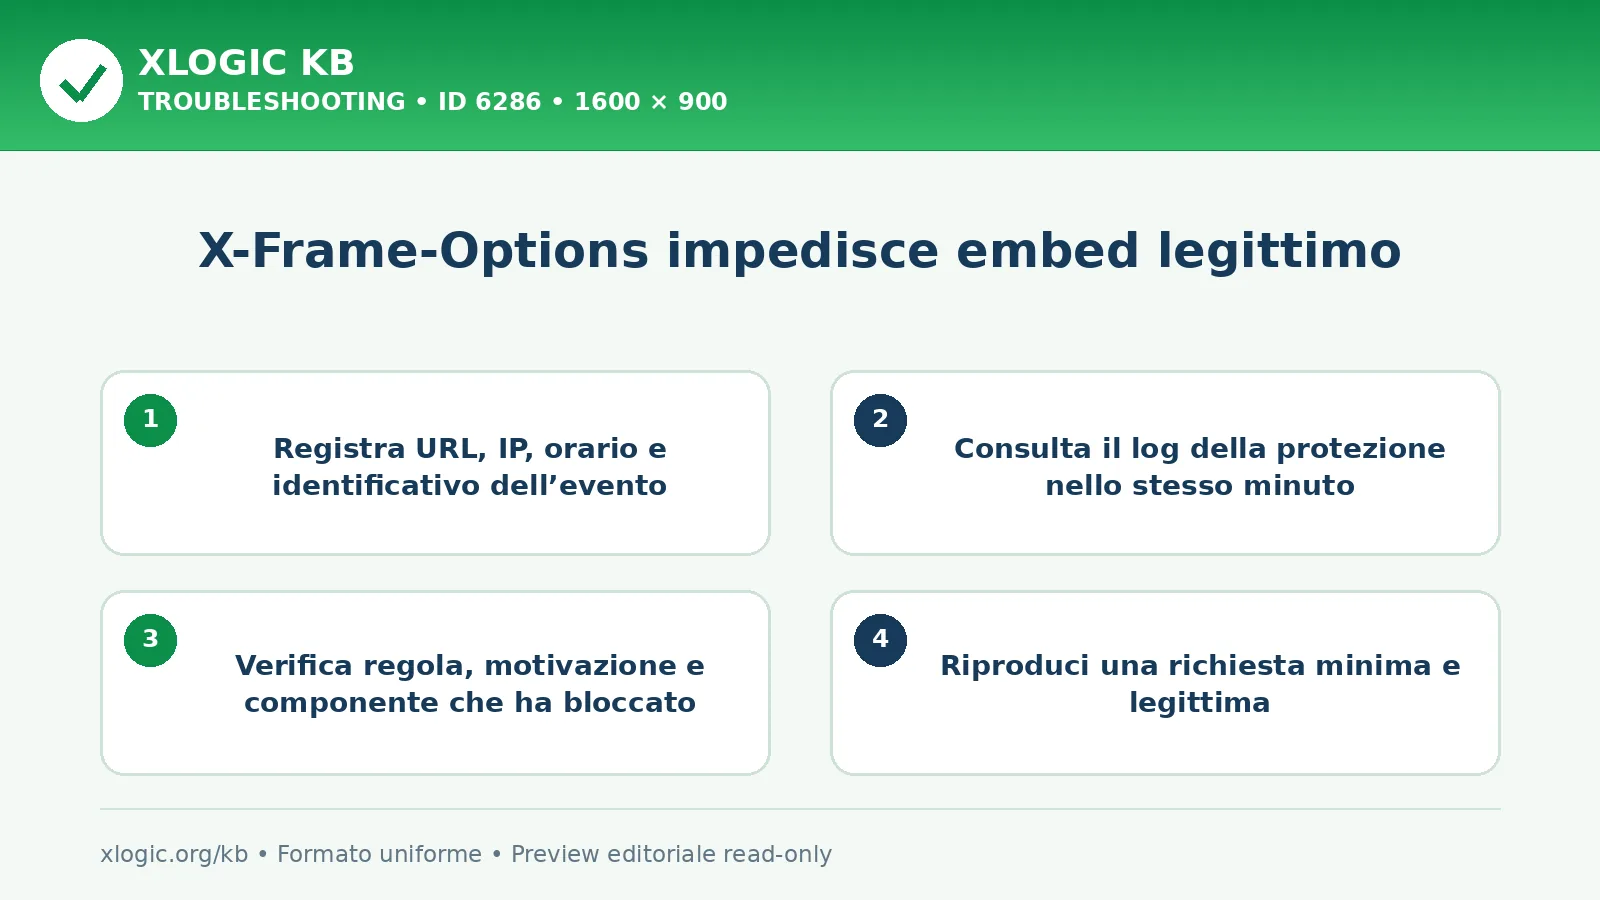
Su un servizio gestito, invia al supporto l’orario e l’errore completo, togliendo password e dati personali. Le modifiche alla configurazione del server richiedono l’intervento dell’amministratore.
Guide Xlogic correlate
- Fail2ban blocca un IP legittimo
- Content-Security-Policy blocca iframe esterno
- Content-Security-Policy blocca script inline
Riferimenti tecnici
Domande frequenti
Che cosa significa?
X-Frame-Options può impedire l’inclusione di una pagina in un iframe.
Da dove cominciare?
Controlla gli header della pagina incorporata e l’origine del contenitore. Verifica anche l’eventuale CSP frame-ancestors.
Come procedere dopo la verifica?
Configura una policy coerente con gli incorporamenti consentiti. Non usare ALLOW-FROM come soluzione compatibile con tutti i browser.
X-Frame-Options impedisce embed legittimo
ultima modifica: 2026-08-03T20:30:26+02:00
da