Il preflight CORS verifica se il browser può inviare una richiesta tra origini diverse.
Indice dei contenuti
Cosa controllare
- Controlla la risposta OPTIONS e gli header per origine, metodo e header richiesti.
Come intervenire
- Consenti le sole origini previste; con credenziali non usare l’origine wildcard.
- Verifica che il preflight non sia intercettato da login o redirect.
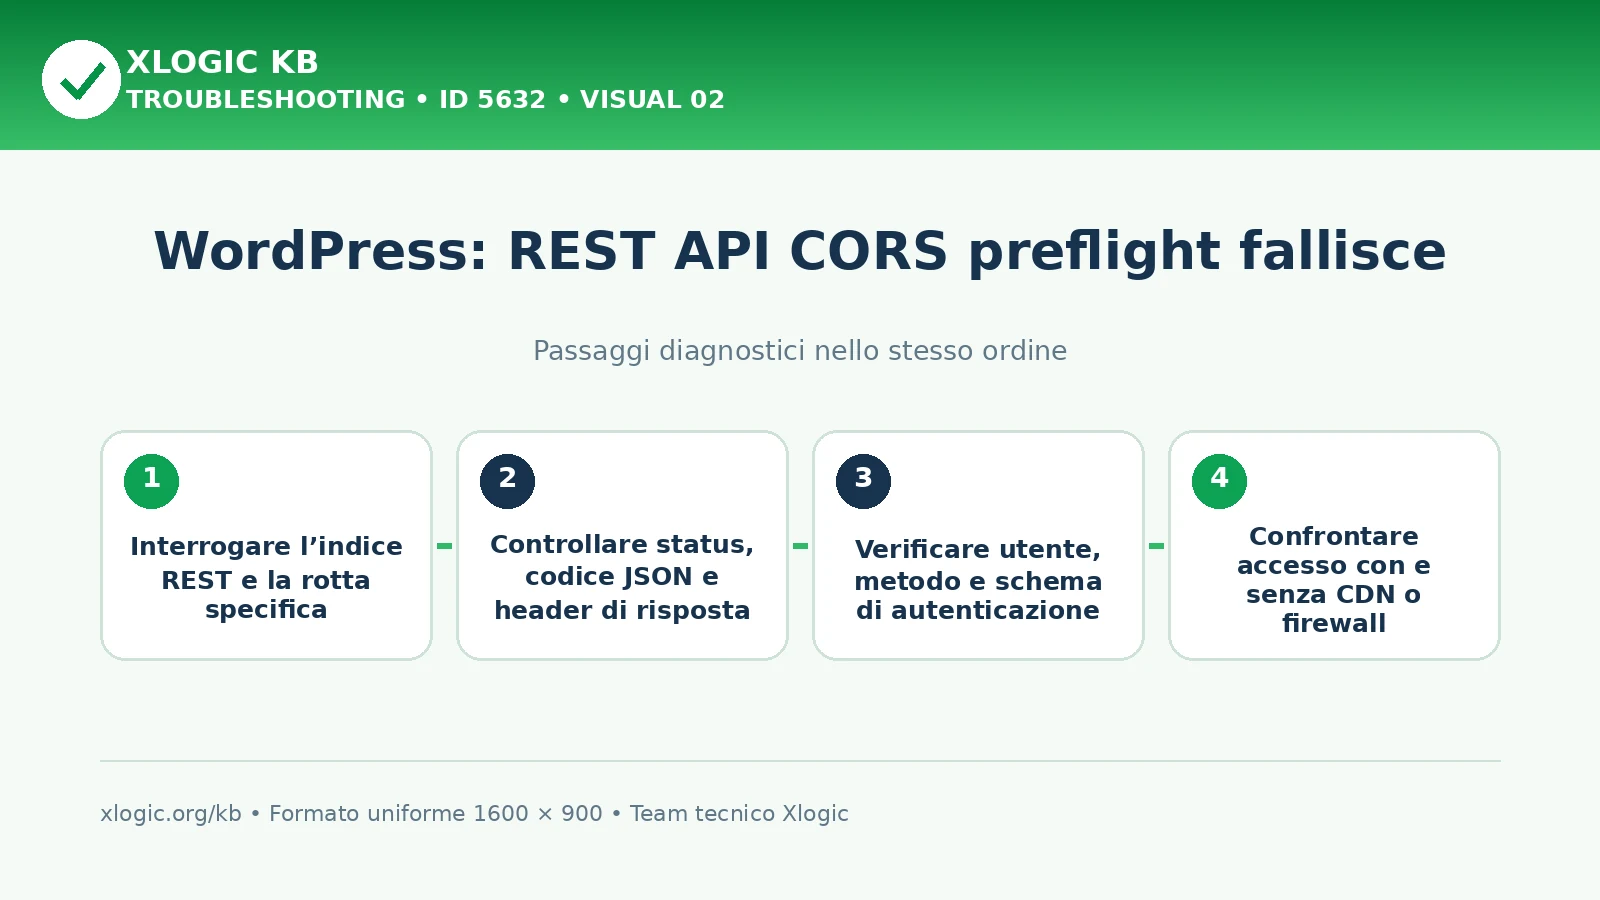
Verifica del risultato
- Ripeti l’operazione iniziale e verifica sia il risultato sia i log.
- Prova anche un caso che funzionava già, per controllare che la correzione non lo abbia compromesso.
Guide Xlogic correlate
- WordPress: REST API nonce non valido
- WordPress: REST API restituisce rest_forbidden
- WordPress: REST API restituisce rest_no_route
Fonti tecniche
Domande frequenti
Che cosa significa questo problema?
Il preflight CORS verifica se il browser può inviare una richiesta tra origini diverse.
Da dove iniziare i controlli?
Controlla la risposta OPTIONS e gli header per origine, metodo e header richiesti.
Come intervenire dopo la diagnosi?
Consenti le sole origini previste; con credenziali non usare l’origine wildcard. Verifica che il preflight non sia intercettato da login o redirect.
WordPress: REST API CORS preflight fallisce
ultima modifica: 2026-08-03T15:49:05+02:00
da