Dopo il cambio password WordPress torna al login? Controlla cookie, cache e indirizzi del sito per individuare il passaggio che interrompe l’accesso.
Possibili cause
- Cookie di autenticazione precedente rimasto nel browser o nella cache
- URL WordPress, HTTPS o header del proxy generano redirect tra host differenti
- Plugin di sicurezza o autenticazione invalida la sessione dopo il cambio password
- Cache persistente conserva dati utente o sessioni non più validi
Cosa controllare
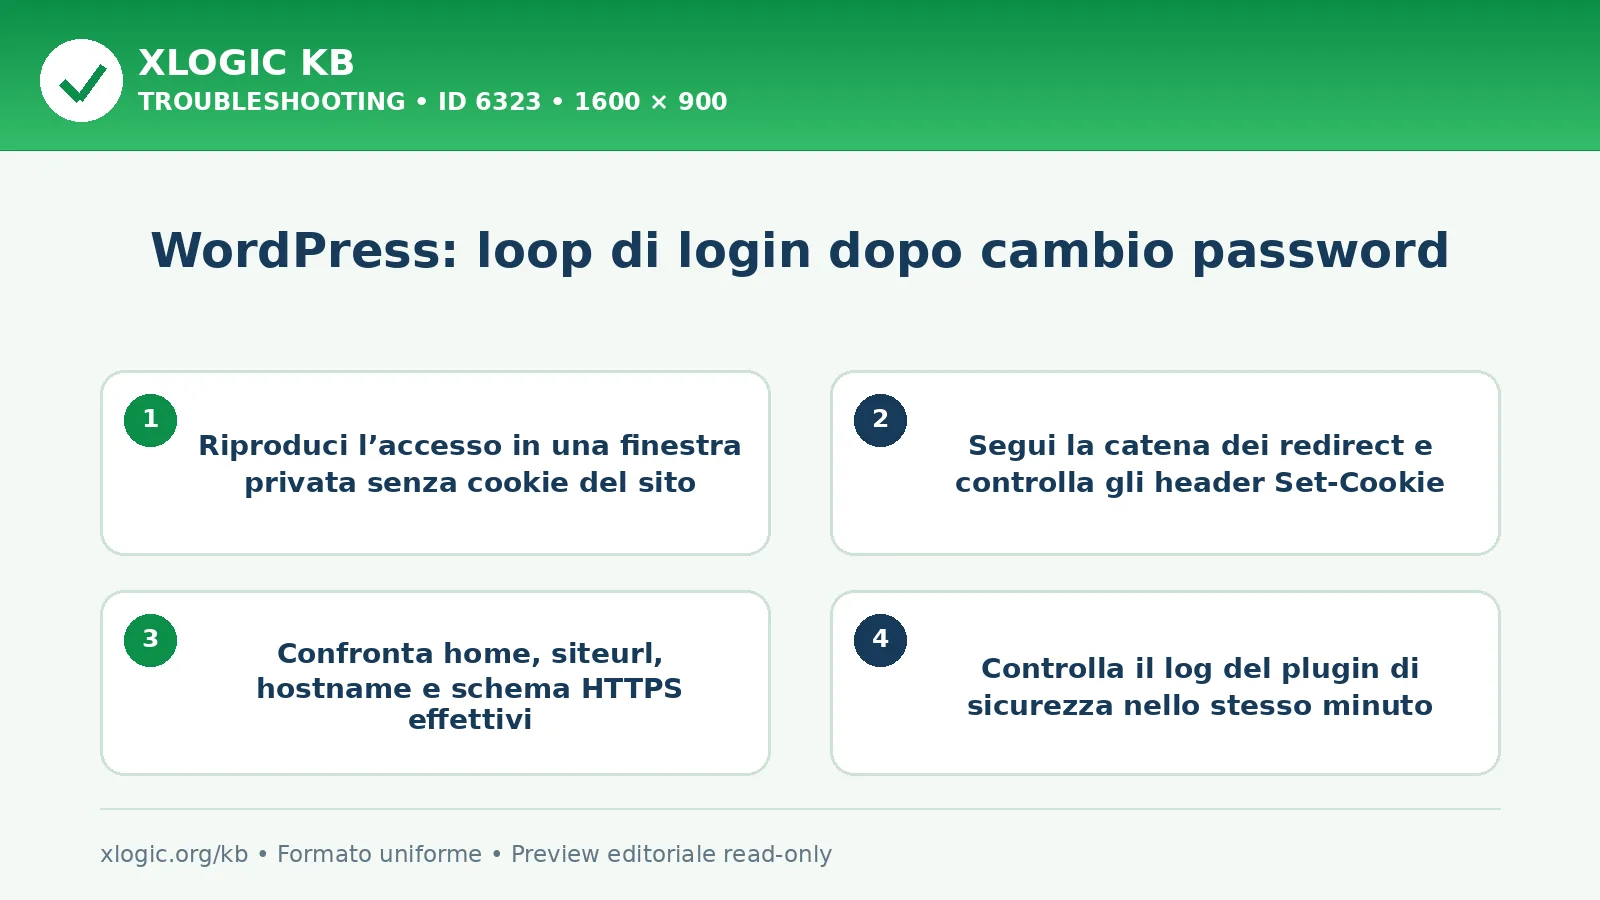
- Riproduci l’accesso in una finestra privata senza cookie del sito
- Segui la catena dei redirect e controlla gli header Set-Cookie
- Confronta home, siteurl, hostname e schema HTTPS effettivi
- Controlla il log del plugin di sicurezza nello stesso minuto
- Svuota soltanto la cache utente o di login e ripeti una volta
Come intervenire
- Rimuovi i soli cookie del dominio e crea una nuova sessione
- Allinea URL WordPress e rilevamento HTTPS dietro proxy
- Correggi la regola di sicurezza che invalida il login legittimo
- Escludi login e amministrazione dalla cache di pagina
- Revoca le vecchie sessioni e accedi nuovamente con la password corrente
Guide Xlogic correlate
- WordPress: autosave non crea revisioni
- WordPress: admin-ajax.php restituisce 400
- WordPress: admin-ajax.php restituisce 403
Fonti tecniche
Domande frequenti
Da dove partire?
Dopo il cambio password WordPress torna al login? Controlla cookie, cache e indirizzi del sito per individuare il passaggio che interrompe l’accesso.
Quali controlli fare?
Riproduci l’accesso in una finestra privata senza cookie del sito Segui la catena dei redirect e controlla gli header Set-Cookie
Come intervenire?
Rimuovi i soli cookie del dominio e crea una nuova sessione Allinea URL WordPress e rilevamento HTTPS dietro proxy
WordPress: loop di login dopo cambio password
ultima modifica: 2026-08-03T20:30:30+02:00
da