Un record CAA stabilisce quali Certification Authority possono emettere certificati TLS per un dominio. Una configurazione incompatibile può bloccare emissione e rinnovo di AutoSSL, CDN o servizi esterni.
Indice dei contenuti
Come funziona un record CAA
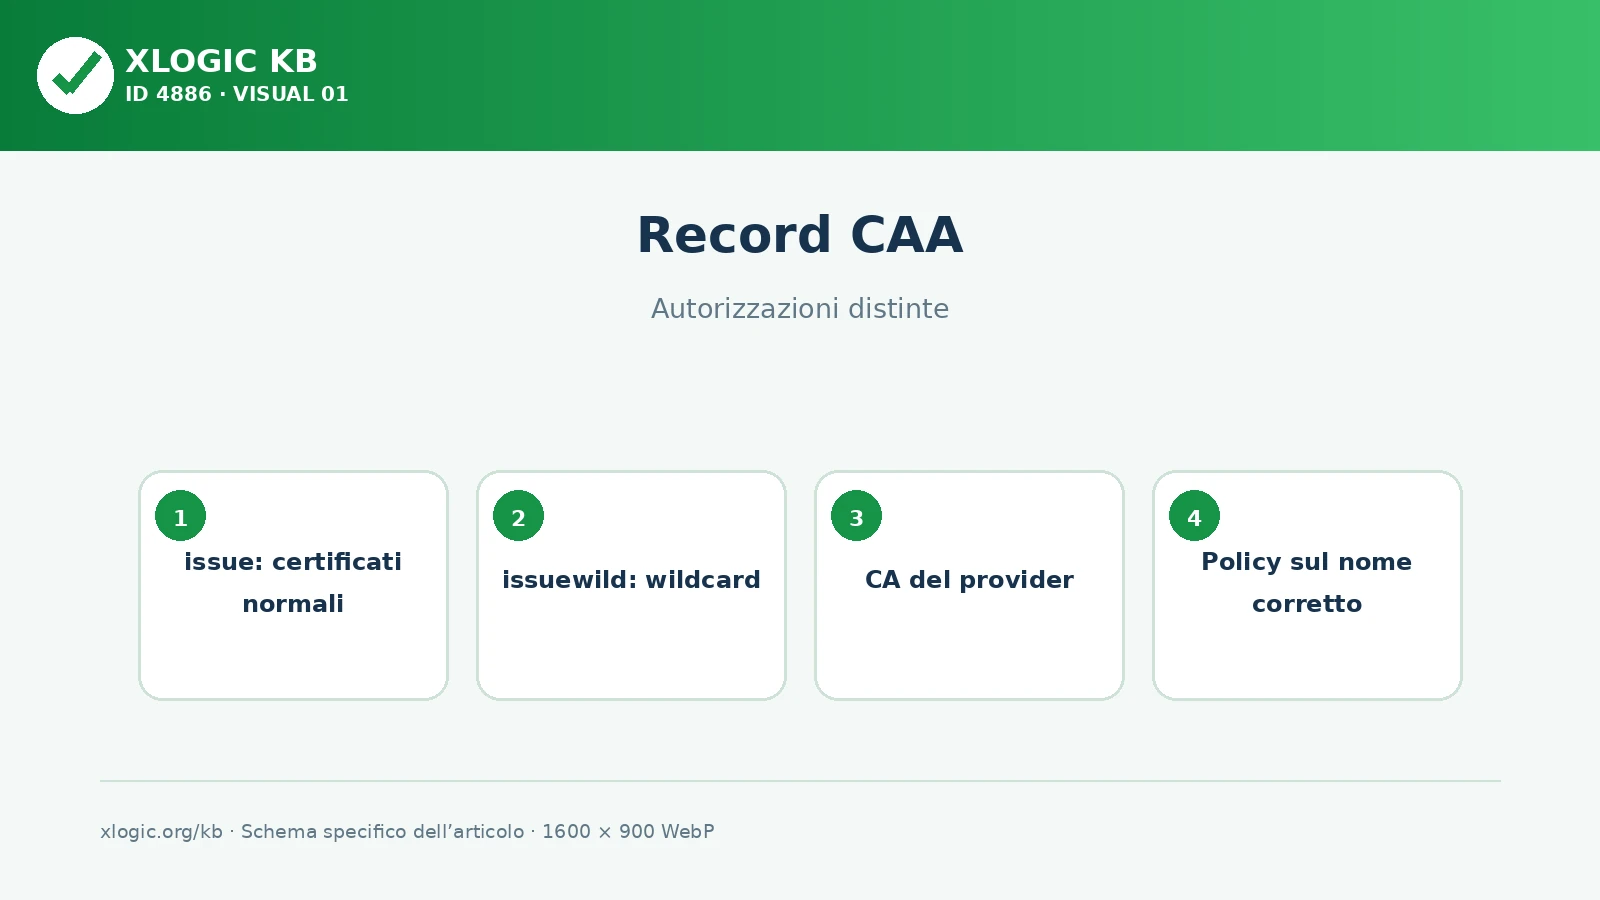
Il record contiene un flag, un tag e un valore. Il tag issue autorizza una CA anche per i wildcard quando nel set applicabile non esiste issuewild. Se quest’ultimo è presente, prevale per i wildcard. Il tag iodef può indicare dove inviare segnalazioni.
Se non esiste alcun CAA applicabile, la presenza del record non limita la scelta della CA. Se invece sono pubblicate autorizzazioni, il provider deve usare una CA ammessa. La policy può essere ereditata da un nome superiore quando il sottodominio non ha una configurazione propria.
Individuare il record che blocca il certificato
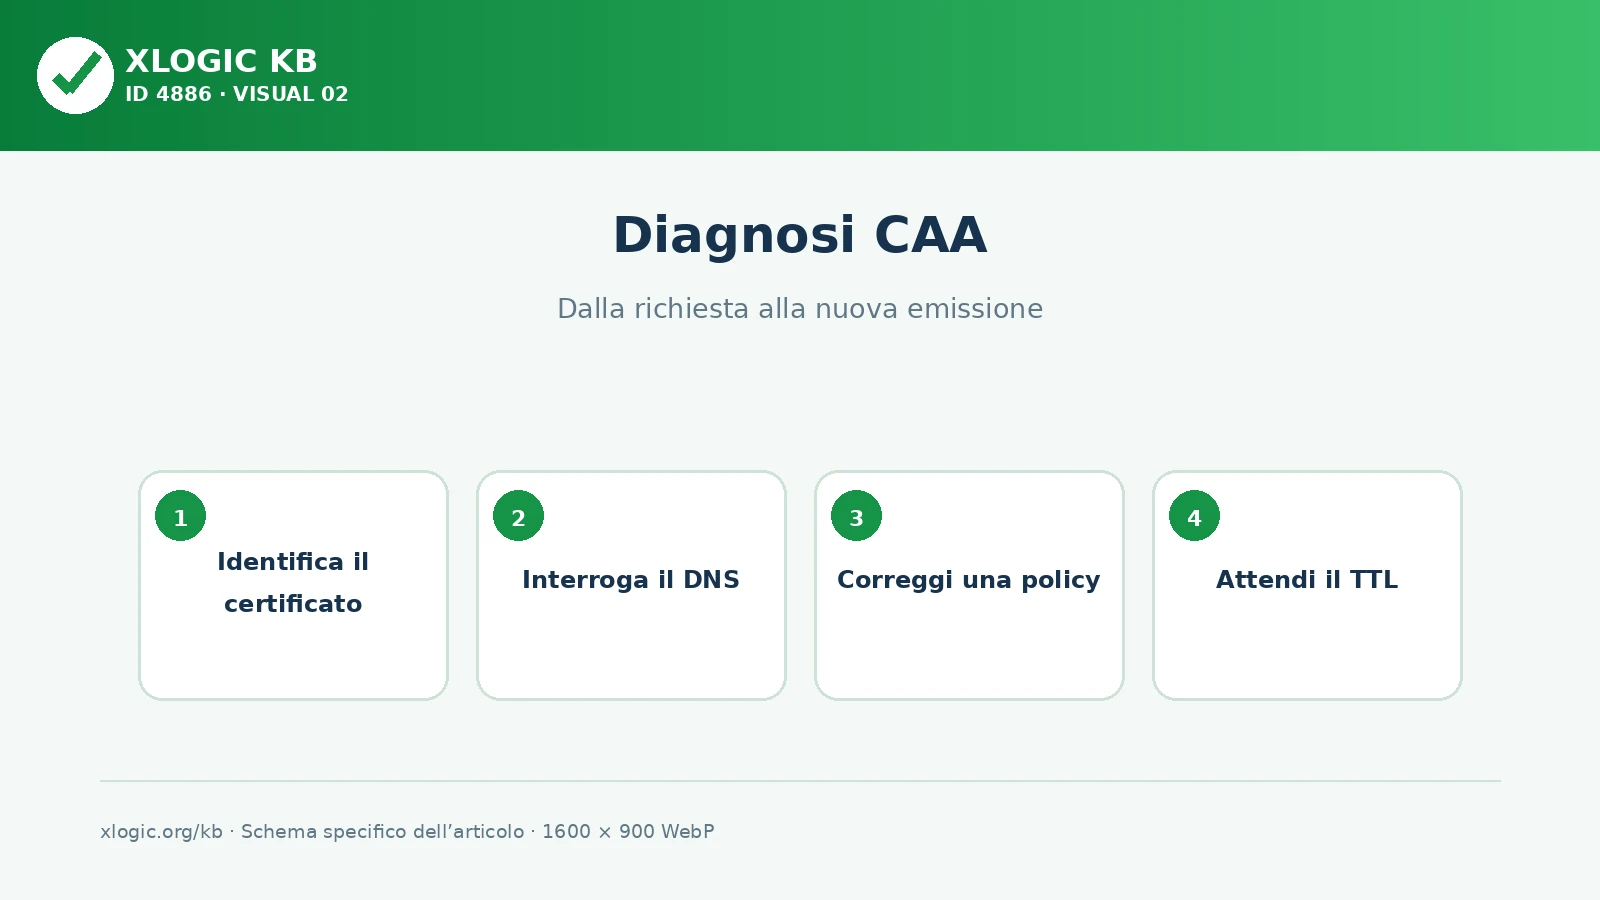
- Identifica il certificato richiesto: dominio principale, sottodominio o wildcard.
- Controlla quale CA usa AutoSSL, la CDN o il servizio SaaS.
- Interroga il nome con
dig example.com CAA +short. - Ripeti la ricerca sul sottodominio interessato e sui livelli superiori.
- Confronta
issueeissuewildcon la CA effettiva.
Se i resolver restituiscono valori differenti, considera TTL e propagazione. Una risposta DNSSEC non validabile può impedire alla CA di usare anche un record formalmente corretto.
Correggere la policy senza aprire troppo l’emissione
Aggiungi soltanto le CA realmente necessarie ai servizi in uso. Se servono certificati normali e wildcard, verifica entrambi i tag. Non copiare record da un altro dominio senza sapere quale provider li utilizza.
Dopo la modifica attendi la scadenza del TTL, interroga più resolver e riavvia l’emissione una sola volta. Conserva la configurazione precedente e documenta lo scopo di ogni autorizzazione.
Errori da evitare
- Autorizzare una CA diversa da quella usata dal servizio.
- Pubblicare
issuewildsenza autorizzare la CA necessaria: per i wildcard questo tag prevale suissue. - Modificare la zona DNS non autoritativa.
- Rimuovere tutti i CAA senza verificare altri provider che emettono certificati.
- Ripetere richieste di emissione mentre il vecchio record è ancora in cache.
Guide Xlogic correlate
- CAA impedisce il rinnovo del certificato
- WordPress cURL error 60: certificato SSL
- Certificato wildcard e dominio principale
Domande frequenti
Che cosa autorizza il tag CAA issue?
issue vale anche per i wildcard se non esiste issuewild nel set CAA applicabile. Quando issuewild è presente, le sue autorizzazioni prevalgono per i wildcard.
Perché un CAA corretto sul sottodominio può non bastare?
La richiesta può riguardare un altro nome oppure la CA può incontrare una policy ereditata, una risposta ancora in cache o un errore DNSSEC. Interroga esattamente ogni nome incluso nel certificato.
Come verificare la policy CAA pubblica?
Usa una query come dig example.com CAA +short sul nome interessato, poi confronta il risultato da più resolver e con la CA dichiarata dal provider.
È sicuro rimuovere tutti i record CAA?
Solo dopo aver verificato tutti i servizi che emettono certificati. Una rimozione indiscriminata può risolvere un caso e alterare la policy prevista per altri provider.