Il certificato richiede una funzionalità TLS che manca nella connessione. Nel caso Must-Staple controlla la risposta OCSP fornita dal server.
Indice dei contenuti
MOZILLA_PKIX_ERROR_REQUIRED_TLS_FEATURE_MISSING: significato
Non invitare i visitatori a disattivare la verifica del certificato.

Sintomi e cause probabili
Da dove partire
- Controlla l’estensione TLS Feature del certificato.
Cause probabili
- Lo stapling richiesto può essere assente.
- La risposta associata può essere scaduta o non aggiornata su un nodo.
Diagnosi passo per passo
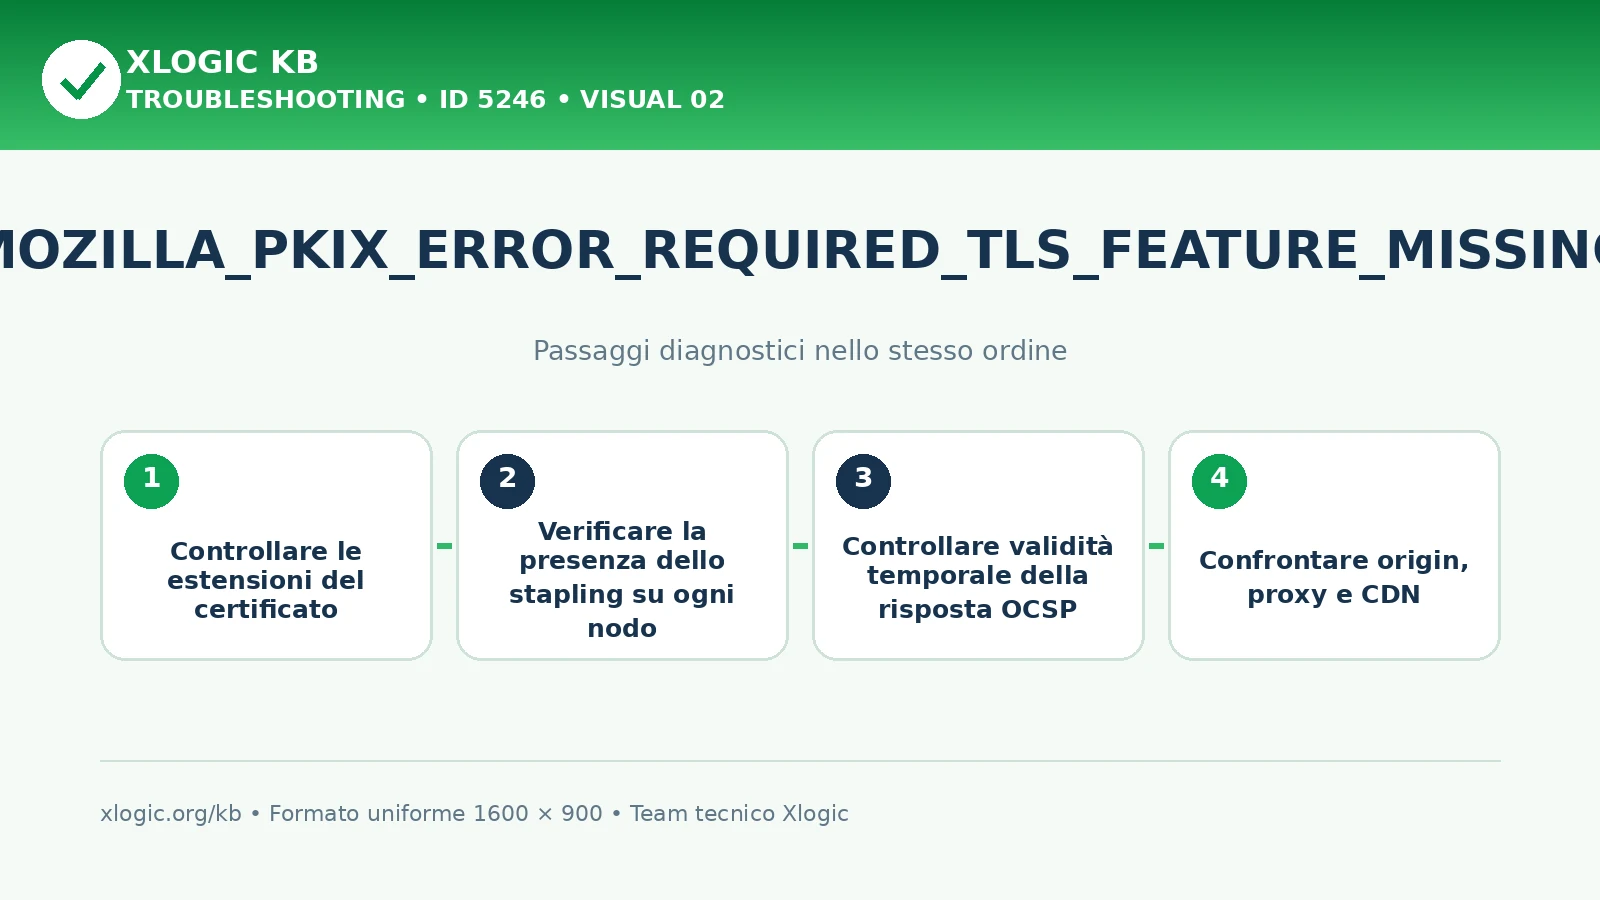
- Controlla l’estensione TLS Feature del certificato.
- Fai verificare risposta OCSP, validità e aggiornamento sul terminatore pubblico.
Log e dati da controllare
- URL e ora della prova, insieme al messaggio completo del client.
- Dettagli della connessione o della risposta indicati nella diagnosi, senza cookie e credenziali.
Correzioni sicure
- Ripristina il requisito sul server con il gestore.
- Se l’infrastruttura non lo supporta, concorda con la CA una nuova emissione appropriata.
Verifica finale
- Il requisito del certificato è soddisfatto su tutti i nodi interessati.
Errori da evitare
- Non invitare i visitatori a disattivare la verifica del certificato.
Guide Xlogic correlate
- SEC_ERROR_OCSP_OLD_RESPONSE in Firefox: risposta OCSP scaduta
- MOZILLA_PKIX_ERROR_SELF_SIGNED_CERT
- MOZILLA_PKIX_ERROR_MITM_DETECTED: certificato intercettato
Fonti tecniche
Domande frequenti
Che cosa significa “MOZILLA_PKIX_ERROR_REQUIRED_TLS_FEATURE_MISSING”?
Il certificato richiede una funzionalità TLS che manca nella connessione. Nel caso Must-Staple controlla la risposta OCSP fornita dal server.
Da cosa può dipendere “MOZILLA_PKIX_ERROR_REQUIRED_TLS_FEATURE_MISSING”?
Lo stapling richiesto può essere assente. La risposta associata può essere scaduta o non aggiornata su un nodo.
Quali controlli eseguire per “MOZILLA_PKIX_ERROR_REQUIRED_TLS_FEATURE_MISSING”?
Controlla l’estensione TLS Feature del certificato. Fai verificare risposta OCSP, validità e aggiornamento sul terminatore pubblico. Ripristina il requisito sul server con il gestore. Se l’infrastruttura non lo supporta, concorda con la CA una nuova emissione appropriata. Il requisito del certificato è soddisfatto su tutti i nodi interessati.