- Bonifica sito web da €149 + IVA
Bonifica sito hackerato rimozione malware
Rimuoviamo malware, backdoor e codice malevolo da siti web compromessi, verificando anche i meccanismi di persistenza che possono causare nuove infezioni.
Bonifica sito hackerato: oltre i file infetti
Quando un sito viene compromesso, eliminare il file segnalato da un antivirus spesso non basta. Malware e backdoor possono lasciare file modificati, utenti non autorizzati, codice nascosto nel database o meccanismi di persistenza capaci di rigenerare l’infezione. La bonifica Xlogic verifica l’intero sito per individuare e rimuovere anche questi elementi.
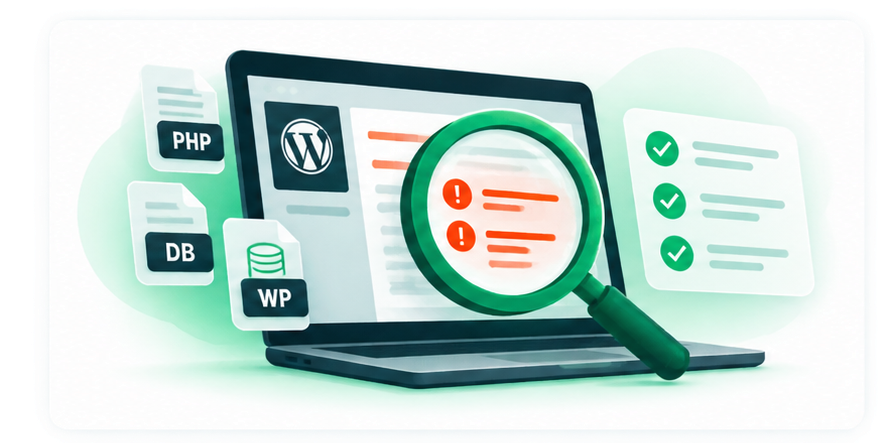
Analisi completa
Controlliamo file, database, configurazioni, utenti e componenti del sito alla ricerca di malware, codice sospetto e modifiche non autorizzate.
Malware e backdoor
Rimuoviamo malware, script malevoli, backdoor e accessi non autorizzati, intervenendo anche sui meccanismi che mantengono attiva la compromissione.
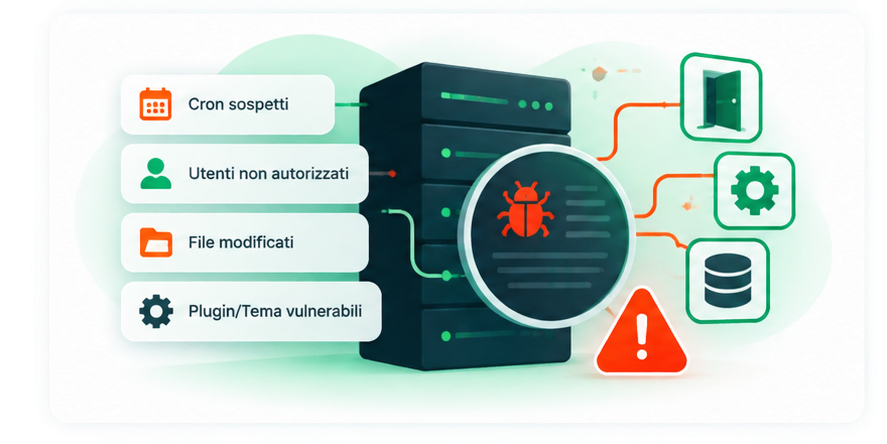
Persistenza e causa
Verifichiamo file che si rigenerano, cron anomali, utenti sospetti, permessi e componenti vulnerabili per individuare possibili punti di ingresso.
Messa in sicurezza
Ripristiniamo i componenti compromessi ove possibile, aggiorniamo quelli compatibili e completiamo l’intervento con una scansione finale.
Bonifica da €149 + IVA
Il prezzo base comprende l’analisi e la bonifica di un singolo sito web. Per compromissioni particolarmente estese, più installazioni infette, componenti personalizzati o attività aggiuntive viene fornita una valutazione prima di procedere con eventuali costi supplementari.
Siti esterni a Xlogic
Interveniamo anche su siti ospitati presso altri provider. Per i siti esterni a Xlogic è necessario disporre di accesso SSH all’account hosting o al server, oltre agli eventuali accessi al database, pannello di controllo e CMS necessari alla bonifica.
CMS e piattaforme
Possiamo intervenire su WordPress, WooCommerce, Joomla, PrestaShop e altri siti web, previa verifica tecnica della piattaforma e dell’ambiente hosting.
Verifica finale
Al termine della bonifica eseguiamo una scansione conclusiva, controlliamo il corretto funzionamento del sito e, per gli account Xlogic sospesi a causa del malware, procediamo alla verifica necessaria per la riattivazione.
Come funziona la bonifica Xlogic
Quando un sito viene compromesso è importante intervenire in modo ordinato: prima identifichiamo l’infezione, poi rimuoviamo malware e meccanismi di persistenza e infine verifichiamo che il sito sia nuovamente utilizzabile e correttamente protetto.
1. Analisi iniziale
Verifichiamo file, database, configurazioni, utenti, plugin, temi e altri componenti del sito per individuare malware, codice sospetto, modifiche non autorizzate e possibili punti di ingresso.
2. Bonifica tecnica
Rimuoviamo malware, backdoor, script malevoli, file compromessi e altri elementi utilizzati per mantenere l’accesso al sito. Controlliamo anche eventuali meccanismi di persistenza che potrebbero rigenerare automaticamente l’infezione.
3. Messa in sicurezza
Ripristiniamo, ove possibile, i componenti compromessi da sorgenti affidabili, aggiorniamo i componenti compatibili e interveniamo sulle criticità individuate durante l’analisi.
4. Verifica finale
Al termine dell’intervento eseguiamo una nuova scansione, controlliamo il corretto funzionamento del sito e verifichiamo che non risultino ulteriori file compromessi, backdoor o comportamenti malevoli.
5. Resoconto tecnico finale
Al termine della bonifica forniamo un resoconto tecnico dettagliato dell’intervento, con le anomalie individuate, le attività eseguite, i componenti compromessi o sospetti, gli eventuali meccanismi di persistenza rimossi e le operazioni effettuate per mettere in sicurezza il sito. Quando possibile, vengono inoltre indicate le possibili cause della compromissione, gli aggiornamenti eseguiti e le eventuali raccomandazioni tecniche utili per ridurre il rischio di nuove infezioni.
Siti ospitati presso altri provider
Possiamo effettuare la bonifica anche su siti non ospitati presso Xlogic. Per consentire un’analisi completa è necessario disporre di accesso SSH all’account hosting o al server. Potrebbero inoltre essere richiesti gli accessi al pannello di controllo, al database e al CMS utilizzato dal sito.
Se l’accesso disponibile non consente di eseguire tutte le verifiche necessarie, valuteremo la situazione prima di procedere con l’intervento.
Bonifica sito hackerato: domande frequentii
Quanto costa la bonifica di un sito hackerato?
Il servizio parte da €149 + IVA per l’analisi e la bonifica di un singolo sito web. In presenza di compromissioni particolarmente estese, più installazioni infette, componenti personalizzati o attività aggiuntive, Xlogic comunicherà l’eventuale costo supplementare prima di procedere.
Cosa comprende il servizio di bonifica?
L’intervento comprende l’analisi di file, database, configurazioni, utenti e componenti del sito, la ricerca e rimozione di malware, backdoor e codice malevolo, il controllo dei meccanismi di persistenza, la messa in sicurezza, la scansione finale e la verifica del corretto funzionamento del sito.
Intervenite anche su siti ospitati presso altri provider?
Sì. Possiamo effettuare la bonifica anche su siti ospitati presso altri provider. In questo caso è necessario disporre di accesso SSH all’account hosting o al server. Potrebbero inoltre essere richiesti gli accessi al pannello di controllo, al database e al CMS.
Su quali CMS e piattaforme potete intervenire?
Possiamo intervenire su WordPress, WooCommerce, Joomla, PrestaShop e altri siti web, previa verifica tecnica della piattaforma e dell’ambiente hosting.
Plugin, temi e licenze commerciali sono compresi?
No. Eventuali licenze commerciali di plugin, temi o altri componenti necessarie al ripristino non sono comprese nel costo dell’intervento. Se necessarie, dovranno essere fornite o acquistate dal cliente.
Basta eliminare i file segnalati dall’antivirus?
Non sempre. Un sito compromesso può contenere backdoor, utenti non autorizzati, codice nascosto, cron anomali o altri meccanismi capaci di rigenerare l’infezione. Per questo la bonifica Xlogic non si limita alla semplice cancellazione dei file rilevati come infetti.
Riuscite a individuare come è stato compromesso il sito?
Durante l’analisi verifichiamo i possibili punti di ingresso e le anomalie presenti. Quando tecnicamente possibile, nel resoconto finale vengono indicate anche le possibili cause della compromissione. Non sempre, tuttavia, è possibile determinare con certezza l’origine dell’attacco.
Quanto tempo richiede una bonifica?
La durata dipende dall’estensione della compromissione, dalle dimensioni del sito, dalla piattaforma utilizzata e dagli accessi disponibili. Dopo le prime verifiche tecniche è possibile valutare con maggiore precisione la complessità dell’intervento.
Il sito deve rimanere offline durante l’intervento?
In alcuni casi sì. Se il sito presenta attività malevole ancora in corso, può essere necessario mantenerlo temporaneamente sospeso per evitare ulteriori modifiche, invio di spam, diffusione di malware o nuove compromissioni durante la bonifica.
Cosa ricevo al termine della bonifica?
Al termine dell’intervento viene fornito un resoconto tecnico dettagliato con le anomalie individuate, le operazioni effettuate, gli eventuali meccanismi di persistenza rimossi, i componenti compromessi o sospetti e, quando possibile, le cause probabili della compromissione e le raccomandazioni successive.
Potete garantire che il sito non venga più compromesso?
Nessun servizio di sicurezza può garantire che un sito non venga mai più compromesso. La bonifica rimuove gli elementi malevoli individuati e consente di correggere le criticità riscontrate, riducendo il rischio di nuove infezioni. È comunque importante mantenere CMS, plugin, temi e credenziali correttamente aggiornati e protetti.