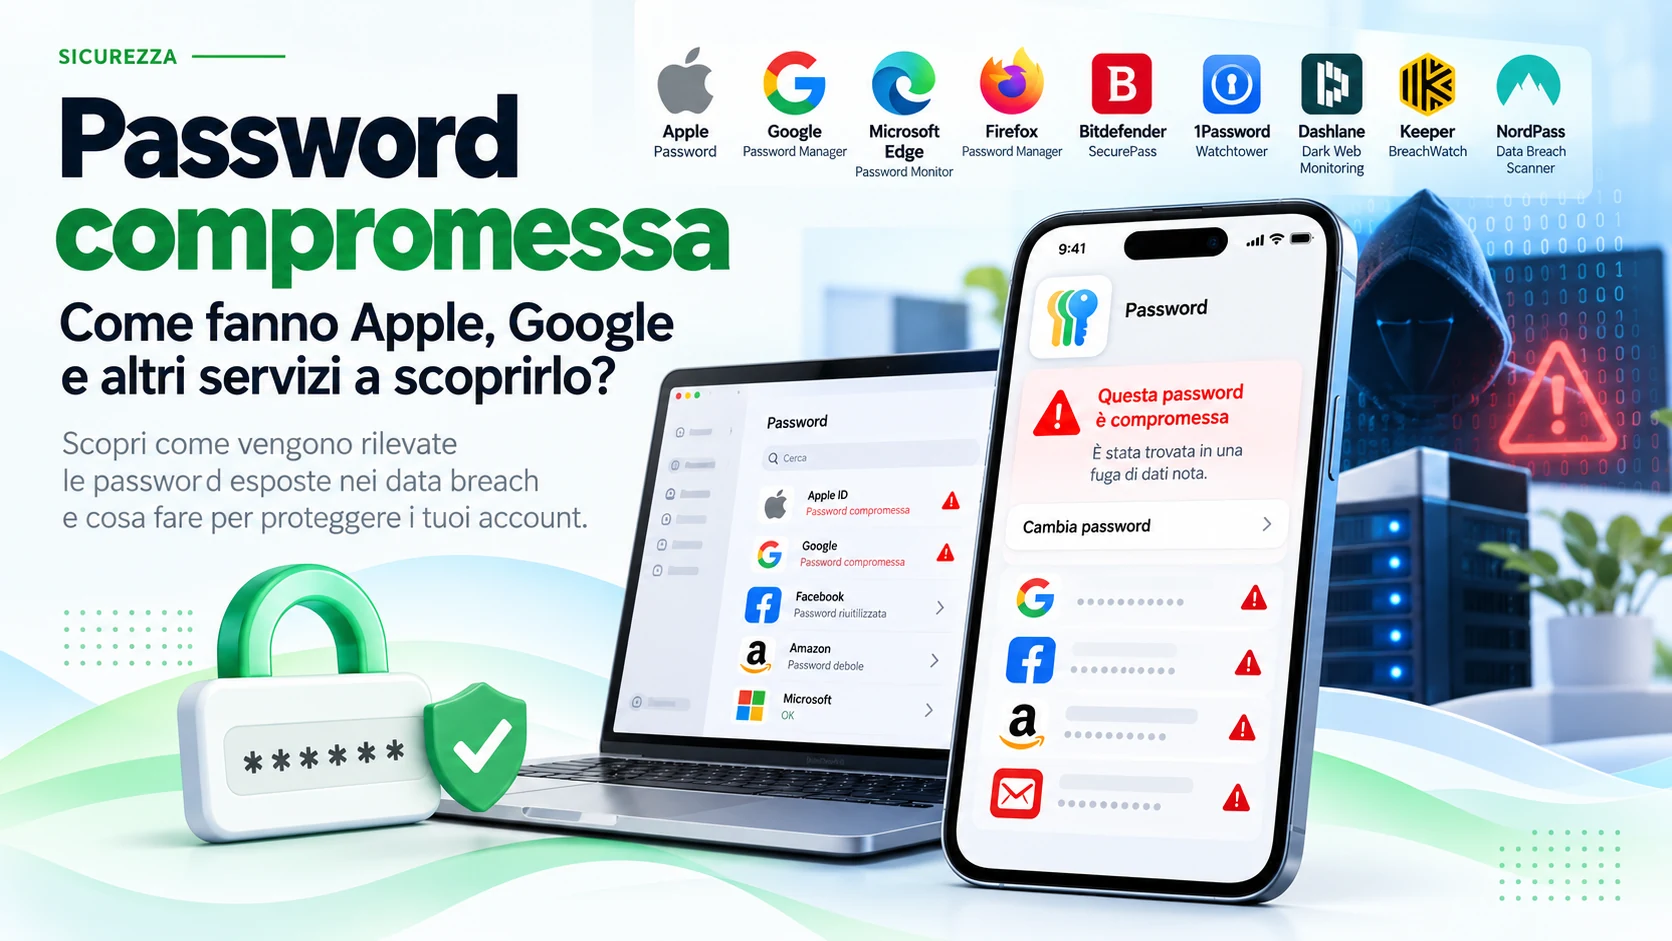
Hai ricevuto un avviso di password compromessa su iPhone, Mac, Chrome o un password manager? È naturale chiedersi come facciano Apple, Google e altri servizi a sapere che una password è finita in una fuga di dati.
La risposta è più interessante di quanto sembri: questi sistemi possono confrontare le credenziali con informazioni provenienti da data breach conosciuti utilizzando tecniche progettate per evitare di inviare la password in chiaro. Inoltre, un avviso non significa necessariamente che il sito associato sia stato appena violato o che qualcuno sia già entrato nel tuo account.
Apple non è l’unica a offrire questo tipo di protezione. Funzioni simili sono disponibili in Google Password Manager, Microsoft Edge, Firefox e in servizi come Bitdefender, 1Password, Dashlane, Keeper e NordPass.
Vediamo quindi cosa significa password compromessa, come funzionano questi controlli, perché una vecchia fuga di dati può essere ancora pericolosa e cosa fare quando compare un avviso.
Password compromessa: cosa significa davvero?
Una password compromessa è una password che presenta indicazioni di essere stata esposta in una violazione di dati conosciuta oppure che, per altri motivi, non dovrebbe più essere considerata segreta.
Quando un sito web, un’applicazione o un servizio online subisce un data breach, tra le informazioni sottratte possono esserci:
indirizzi email;
nomi utente;
password o hash delle password;
nomi e cognomi;
numeri di telefono;
indirizzi IP;
altri dati personali.
Parte di queste informazioni può successivamente essere pubblicata, venduta o scambiata online. Nel tempo sono quindi nati database e servizi in grado di riconoscere credenziali già apparse in fughe di dati note.
Se Apple segnala una password compromessa, quel sito è stato violato?
Non necessariamente.
Immaginiamo di utilizzare la stessa password su due siti differenti:
Sito A:MiaPassword123! Sito B:MiaPassword123!
Supponiamo che il Sito A subisca una violazione e che quella password venga esposta. Da quel momento MiaPassword123! non può più essere considerata una credenziale sicura.
Se continuiamo a utilizzarla sul Sito B, anche il secondo account può essere a rischio pur non avendo subito direttamente alcuna violazione.
È uno dei motivi principali per cui riutilizzare la stessa password su più servizi è pericoloso.
Come fa Apple a rilevare una password compromessa?
L’app Password di Apple può segnalare problemi relativi alle credenziali memorizzate. Apple distingue, tra le altre cose, password riutilizzate, password deboli e password che risultano coinvolte in fughe di dati conosciute.
La funzione di monitoraggio controlla in modo sicuro le password salvate e può avvisare l’utente quando una di esse risulta comparsa in un data leak noto.
Questo non significa che Apple invii semplicemente le password in chiaro a un server per confrontarle con un elenco.
Come si controlla una password senza inviarla in chiaro?
Esistono diverse tecniche crittografiche che permettono di verificare informazioni relative a una password riducendo l’esposizione della credenziale originale.
Un concetto importante è quello dell’hash: una funzione matematica trasforma un dato in un’impronta digitale. In modo estremamente semplificato:
MiaPassword123!
può essere trasformata in una lunga sequenza di caratteri che rappresenta quella password.
I vari servizi non utilizzano necessariamente lo stesso metodo. Per capire concretamente come può funzionare un controllo rispettoso della privacy è utile osservare il sistema di Have I Been Pwned – Pwned Passwords.
Have I Been Pwned: come funziona Pwned Passwords?
Have I Been Pwned, spesso abbreviato in HIBP, è uno dei servizi più conosciuti per verificare l’esposizione di informazioni in violazioni di dati note.
Il progetto comprende Pwned Passwords, un database dedicato alle password già osservate nei data breach.
Il servizio utilizza un modello chiamato k-anonymity. La password viene trasformata localmente in un hash SHA-1 e vengono inviati al servizio soltanto i primi cinque caratteri dell’hash.
Il server restituisce le possibili corrispondenze con lo stesso prefisso e il confronto finale viene effettuato dal lato dell’utente. In questo modo non è necessario inviare al servizio né la password originale né l’intero hash.
Google Password Manager controlla le password compromesse?
Sì. Google Password Manager include un controllo di sicurezza delle credenziali salvate e può indicare password esposte, deboli o riutilizzate.
Quando una credenziale viene segnalata come compromessa, la raccomandazione è di sostituirla il prima possibile, soprattutto se la stessa password è stata utilizzata su più account.
Il controllo è disponibile attraverso Google Password Manager e può essere utilizzato anche da Chrome e Android.
Anche Microsoft Edge integra una funzione di monitoraggio delle password salvate.
Edge confronta in modo sicuro le credenziali memorizzate con informazioni relative a credenziali trapelate conosciute e avvisa l’utente quando individua una corrispondenza.
Microsoft chiarisce inoltre un punto importante: se Edge segnala una password come compromessa, non significa che quella password sia stata sottratta dal browser. La fuga può provenire da un altro sito o servizio nel quale la stessa credenziale era stata utilizzata.
Anche Firefox Password Manager può mostrare avvisi relativi a login potenzialmente esposti in violazioni conosciute.
Mozilla specifica che i controlli vengono eseguiti in modo privato e che le password salvate non vengono inviate a Mozilla. Firefox può inoltre verificare se una password potenzialmente vulnerabile è stata riutilizzata in altri login memorizzati.
Mozilla Monitor controlla anche gli indirizzi email
Mozilla Monitor svolge un compito leggermente diverso: permette di verificare se un indirizzo email risulta coinvolto in violazioni di dati conosciute.
Il servizio utilizza dati di Have I Been Pwned e può mostrare quali account o informazioni risultano potenzialmente interessati da un data breach.
Questo introduce una distinzione importante: alcuni strumenti controllano principalmente le password, altri le credenziali, altri ancora monitorano elementi più ampi dell’identità digitale.
Bitdefender controlla le violazioni di dati?
Sì, ma nel 2026 è importante distinguere correttamente i prodotti.
Bitdefender Password Manager ha raggiunto la fine del ciclo di vita il 15 giugno 2026 ed è stato sostituito da Bitdefender SecurePass per gli utenti idonei.
Per il monitoraggio dei dati personali esposti, Bitdefender offre Digital Identity Protection, che controlla informazioni come email, username, password e altri dati personali alla ricerca di esposizioni dovute a data breach e Dark Web.
Il servizio può quindi avvisare l’utente e suggerire azioni come cambiare la password o attivare l’autenticazione a due fattori.
Il password manager 1Password dispone di una funzione chiamata Watchtower, progettata per individuare password che richiedono attenzione e altri problemi di sicurezza.
Per il controllo delle password vulnerabili, 1Password utilizza Pwned Passwords: crea localmente un hash della password e invia soltanto i primi cinque caratteri dell’hash per ricevere le possibili corrispondenze. Il confronto definitivo viene effettuato sul dispositivo.
1Password descrive nel dettaglio questo processo nella pagina dedicata alla privacy di Watchtower.
Dashlane e il Dark Web Monitoring
Dashlane offre funzioni di monitoraggio delle violazioni e del Dark Web. Quando vengono trovate informazioni associate agli indirizzi monitorati, il servizio può inviare un avviso e indicare le credenziali che richiedono attenzione.
Un alert non significa automaticamente che qualcuno sia entrato nell’account: indica che determinate informazioni potrebbero essere state coinvolte in una violazione e che è opportuno intervenire.
Dashlane spiega queste notifiche nella documentazione sul Dark Web Monitoring.
Keeper BreachWatch
Keeper dispone di BreachWatch, una funzione che monitora credenziali compromesse e può confrontare le informazioni salvate nella cassaforte con dati relativi a violazioni conosciute.
L’obiettivo è avvisare l’utente quando una password non dovrebbe più essere considerata sicura, così da poterla sostituire prima che venga sfruttata.
Maggiori informazioni sono disponibili nella pagina ufficiale di Keeper BreachWatch.
NordPass Data Breach Scanner
Anche NordPass offre un Data Breach Scanner. La funzione è progettata per individuare informazioni personali coinvolte in violazioni e può monitorare, a seconda della configurazione, elementi come indirizzi email e altri dati sensibili.
Il controllo non deve essere confuso con il semplice confronto di ogni password salvata: i vari strumenti possono monitorare categorie di dati differenti.
No. È utile distinguere almeno tre tipi di controllo.
Controllo della password
Il sistema verifica se una determinata password presenta corrispondenze con password già conosciute come compromesse.
Controllo delle credenziali
Il servizio verifica combinazioni di informazioni, per esempio username e password, oppure login associati a violazioni note.
Monitoraggio dell’identità
Il controllo può riguardare indirizzi email, numeri di telefono e altre informazioni personali per individuare eventuali esposizioni in data breach o nel Dark Web.
Per questo Apple Password, Google Password Manager, Edge, Firefox, Bitdefender e i vari password manager possono mostrare risultati differenti senza che uno di essi sia necessariamente in errore.
Perché una password rubata anni fa può essere ancora pericolosa?
Una password compromessa non torna sicura semplicemente perché sono trascorsi mesi o anni dalla violazione.
Gli archivi di credenziali sottratte possono continuare a circolare a lungo. Possono inoltre essere combinati con dati provenienti da altre fughe e utilizzati per tentativi automatizzati.
Uno degli attacchi più comuni è il credential stuffing: un attaccante prova automaticamente combinazioni di username e password provenienti da vecchi data breach su numerosi servizi diversi.
Se la stessa password è stata utilizzata per email, social network, e-commerce, cloud, pannelli hosting e altri account, la violazione di un singolo servizio può creare un rischio per tutti gli altri.
Il problema è particolarmente importante anche per gli account collegati ai domini. Nella nostra guida sulla sicurezza dei domini e la protezione contro il domain hijacking abbiamo approfondito perché credenziali sottratte, phishing e password riutilizzate possono mettere a rischio registrar, DNS ed email amministrative.
Una password molto complessa può comunque essere compromessa?
Sì.
Consideriamo una password ipotetica come:
T9!vK4#zQ8@pL2
Potrebbe essere molto difficile da indovinare tramite tentativi casuali. Ma se quella stessa password viene sottratta durante una violazione e successivamente diffusa, la sua complessità non risolve più il problema.
L’attaccante non deve indovinarla: la password è già conosciuta.
Una buona password dovrebbe quindi essere contemporaneamente:
lunga e robusta;
casuale o difficilmente prevedibile;
unica per ogni servizio.
Password compromessa: cosa fare immediatamente?
Un avviso di password compromessa non dovrebbe essere ignorato. Non dimostra automaticamente che qualcuno sia già entrato nell’account, ma segnala un rischio concreto che può essere ridotto rapidamente.
Cambia la password dell’account interessato.
Scegli una password nuova, lunga e unica.
Controlla se la vecchia password è stata utilizzata anche su altri servizi.
Cambiala anche negli altri account dove è stata riutilizzata.
Attiva l’autenticazione a due fattori (2FA) quando disponibile.
Controlla accessi recenti, dispositivi collegati e attività che non riconosci.
Se il servizio lo supporta, valuta l’utilizzo di una passkey.
La 2FA aggiunge un secondo elemento al login: se una password viene sottratta, la sola credenziale non è sufficiente a completare l’accesso interattivo protetto.
Devo cambiare anche le altre password?
Se la password compromessa è stata utilizzata soltanto per un account, l’intervento riguarda principalmente quell’account.
Se invece la stessa password è stata riutilizzata, dovrebbe essere sostituita ovunque sia ancora presente.
È proprio il riutilizzo delle credenziali a trasformare la violazione di un singolo servizio in un problema molto più ampio.
Come faccio a ricordare una password diversa per ogni sito?
Non è necessario memorizzarle tutte. Un password manager può aiutare a:
generare password lunghe e casuali;
conservarle in una cassaforte protetta;
compilare automaticamente le credenziali;
individuare password duplicate o deboli;
segnalare, a seconda del prodotto, credenziali o dati coinvolti in violazioni.
L’obiettivo è semplice: una password differente per ogni servizio.
E le passkey? Possono sostituire le password?
Le passkey rappresentano una delle principali evoluzioni dell’autenticazione online.
Invece di basarsi su una password condivisa con il servizio, utilizzano la crittografia a chiave pubblica. Il sito conserva la componente pubblica necessaria alla verifica, mentre la chiave privata rimane protetta sul dispositivo o nell’ecosistema utilizzato dall’utente.
Questo elimina uno dei problemi fondamentali delle password tradizionali: non esiste una stessa password da ricordare, digitare o riutilizzare su siti differenti.
Le passkey sono inoltre progettate per offrire una maggiore resistenza al phishing.
Password compromessa: esistono indicazioni che la credenziale non debba più essere considerata sicura.
Account compromesso: una persona non autorizzata ha ottenuto o potrebbe aver ottenuto effettivamente accesso all’account.
L’avviso relativo alla password è quindi soprattutto un’occasione per intervenire prima che la credenziale venga utilizzata contro di noi.
Posso controllare personalmente se una password è comparsa in un data breach?
Sì, ma bisogna scegliere strumenti affidabili.
Uno dei servizi più conosciuti è Have I Been Pwned – Pwned Passwords, che permette di verificare una password attraverso il sistema k-anonymity descritto in precedenza.
Non inserire mai una password reale in siti sconosciuti che promettono di dirti se è stata rubata.
Prima di utilizzare un servizio di controllo, verifica sempre chi lo gestisce e come protegge le informazioni utilizzate per la ricerca.
Domande frequenti sulle password compromesse
Cosa significa quando Apple dice che una password è compromessa?
Significa che Apple ha rilevato che la password risulta coinvolta in una fuga di dati conosciuta. Non significa automaticamente che qualcuno sia già entrato nel tuo account o che il sito associato sia stato violato in quel momento.
Apple può vedere le password salvate nell’app Password?
Il fatto che Apple riesca a segnalare una password compromessa non significa che le credenziali vengano semplicemente inviate in chiaro per essere confrontate. Apple descrive il monitoraggio come un controllo sicuro delle password salvate.
Una password compromessa deve essere cambiata?
Sì. È consigliabile sostituirla con una password nuova e unica. Se la stessa password è stata utilizzata su altri servizi, è opportuno cambiarla anche lì.
Una password complessa può comunque finire in un data breach?
Sì. La complessità protegge soprattutto dai tentativi di indovinare la password. Se la credenziale viene sottratta direttamente durante una violazione, non è più segreta indipendentemente dalla sua complessità.
Cosa succede se uso la stessa password su più siti?
Aumenti il rischio di credential stuffing: una credenziale rubata da un servizio può essere provata automaticamente su altri account che utilizzano la stessa combinazione di username e password.
È meglio usare una password o una passkey?
Quando un servizio implementa correttamente le passkey, queste eliminano diversi problemi tipici delle password tradizionali, tra cui riutilizzo e phishing basato sulla digitazione della credenziale. È comunque necessario proteggere correttamente dispositivi e procedure di recupero.
Conclusioni
Quando Apple, Google, Microsoft Edge, Firefox o un password manager segnalano una password compromessa, non significa necessariamente che il dispositivo sia stato hackerato o che il sito associato abbia appena subito un attacco.
Significa che esistono informazioni sufficienti per considerare quella credenziale potenzialmente non più sicura.
La strategia migliore rimane utilizzare password lunghe, casuali e diverse per ogni servizio, attivare l’autenticazione a due fattori e passare alle passkey quando sono disponibili e correttamente implementate.
Gli strumenti di monitoraggio aggiungono un livello di protezione importante perché permettono di scoprire problemi che potrebbero rimanere invisibili per mesi o anni.
Un avviso di password compromessa non deve quindi creare panico, ma non va ignorato: cambiare tempestivamente la credenziale e verificare gli altri account dove è stata riutilizzata è il modo più semplice per ridurre il rischio.
Password compromessa: come fanno Apple, Google e altri servizi a scoprirlo?
ultima modifica: 2026-09-19T18:56:07+02:00
da Team tecnico Xlogic
RISPETTIAMO LA TUA PRIVACY!
Utilizziamo i cookie per finalità tecniche e con il tuo consenso, anche per "interazioni e funzionalità semplici", "miglioramento dell'esperienza", "misurazione", "targeting e pubblicità", vedi la Cookie Policy. Puoi rifiutare o revocare il consenso in qualsiasi momento; il rifiuto può rendere non disponibili le relative funzioni.
Impostazioni Cookie
Il nostro sito web utilizza cookie funzionali. Questi cookie sono necessari per il corretto funzionamento del sito.
Essential cookies enable basic functions and are necessary for the proper function of the website.
Cookie Preferences
This cookie is used to store the user's cookie consent preferences.
30 days
These cookies are needed for adding comments on this website.
comment_author
Used to track the user across multiple sessions.
Session
comment_author_email
Used to track the user across multiple sessions.
Session
comment_author_url
Used to track the user across multiple sessions.
Session
Google Tag Manager simplifies the management of marketing tags on your website without code changes.
cookiePreferences
Registers cookie preferences of a user
2 years
td
Registers statistical data on users' behaviour on the website. Used for internal analytics by the website operator.
session
Statistics cookies collect information anonymously. This information helps us understand how visitors use our website.
Google Analytics is a powerful tool that tracks and analyzes website traffic for informed marketing decisions.
Used to monitor number of Google Analytics server requests
10 minutes
__utmb
Used to distinguish new sessions and visits. This cookie is set when the GA.js javascript library is loaded and there is no existing __utmb cookie. The cookie is updated every time data is sent to the Google Analytics server.
30 minutes after last activity
__utmc
Used only with old Urchin versions of Google Analytics and not with GA.js. Was used to distinguish between new sessions and visits at the end of a session.
End of session (browser)
__utmz
Contains information about the traffic source or campaign that directed user to the website. The cookie is set when the GA.js javascript is loaded and updated when data is sent to the Google Anaytics server
6 months after last activity
__utmv
Contains custom information set by the web developer via the _setCustomVar method in Google Analytics. This cookie is updated every time new data is sent to the Google Analytics server.
2 years after last activity
__utmx
Used to determine whether a user is included in an A / B or Multivariate test.
18 months
_ga
ID used to identify users
2 years
_gali
Used by Google Analytics to determine which links on a page are being clicked
30 seconds
_ga_
ID used to identify users
2 years
_gid
ID used to identify users for 24 hours after last activity
24 hours
_gat
Used to monitor number of Google Analytics server requests when using Google Tag Manager
1 minute
_gac_
Contains information related to marketing campaigns of the user. These are shared with Google AdWords / Google Ads when the Google Ads and Google Analytics accounts are linked together.