Hai chiuso un vecchio sito, smesso di utilizzare un progetto o cambiato nome alla tua azienda. Il dominio non serve più e decidi di non rinnovarlo. Sembra la fine della storia.
In realtà potrebbe essere soltanto l’inizio.
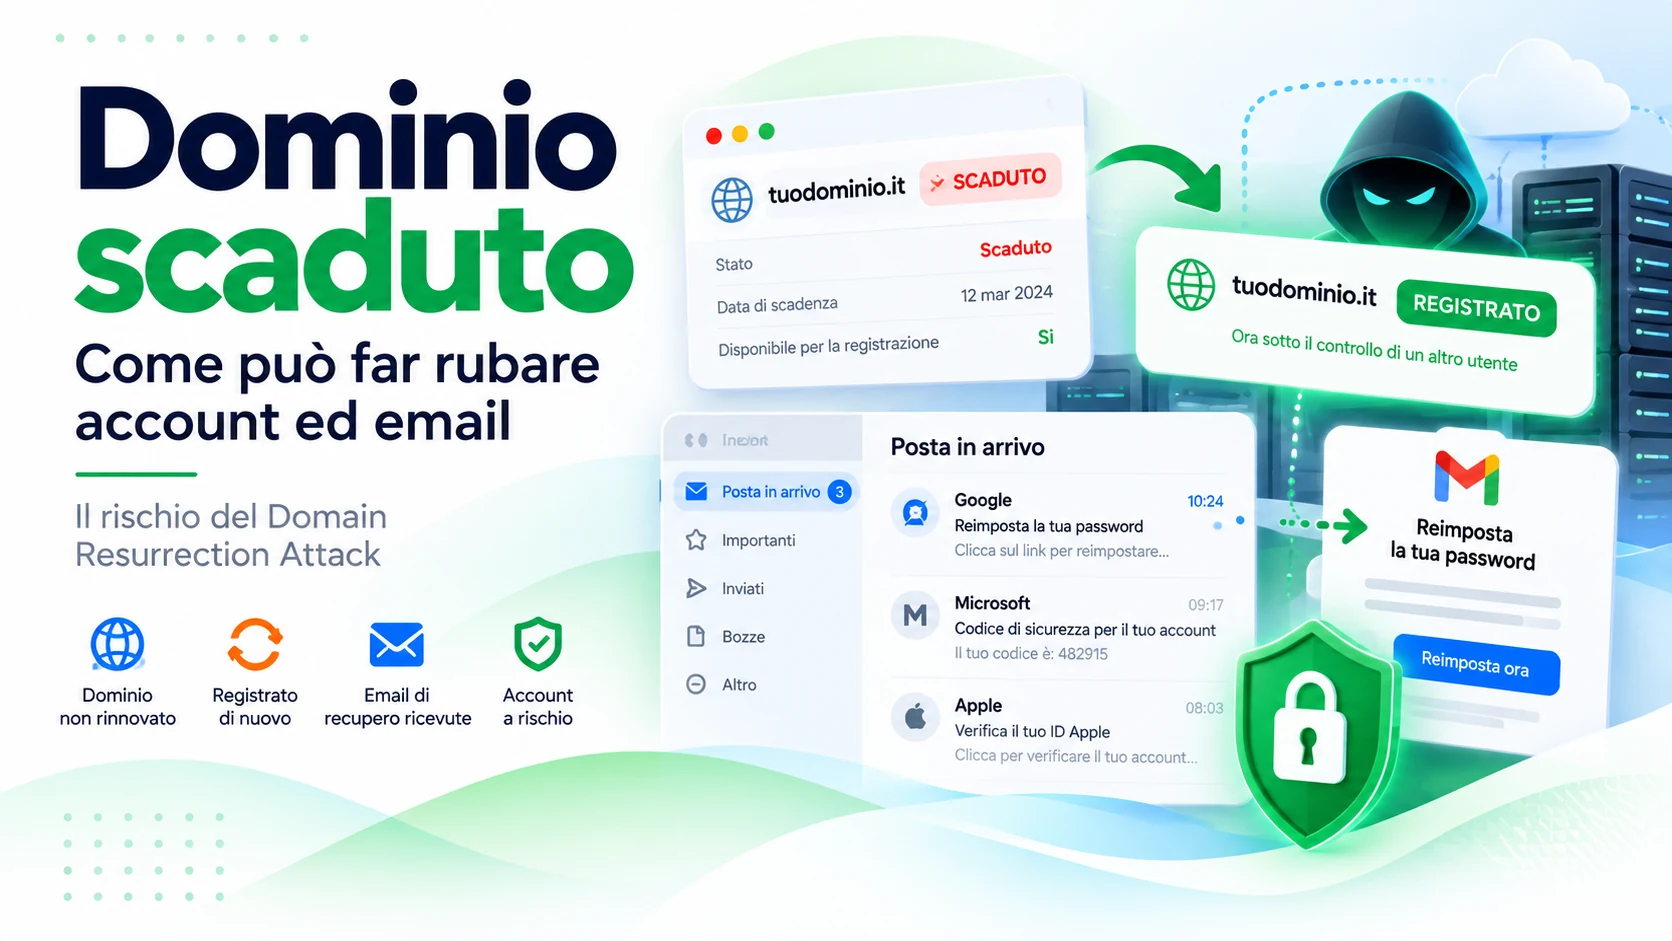
Se quel dominio scaduto viene registrato da un’altra persona, il nuovo proprietario può creare nuovamente indirizzi come admin@vecchiodominio.it, info@vecchiodominio.it o nome.cognome@vecchiodominio.it. Se uno di quegli indirizzi è ancora associato a vecchi account online, potrebbe ricevere email di recupero password, notifiche o altre comunicazioni che il servizio continua a considerare destinate al proprietario originale.
Questo tipo di rischio viene chiamato Domain Resurrection Attack: il dominio “torna in vita”, ma nelle mani di qualcun altro, mentre molti servizi online continuano a fidarsi delle vecchie identità email associate a quel dominio.
Non è soltanto una possibilità teorica. Nel 2025 il Python Package Index (PyPI) ha introdotto controlli specifici sui domini in scadenza proprio per contrastare questo vettore di attacco. Nei primi mesi di funzionamento il sistema aveva già rimosso lo stato di verifica a oltre 1.800 indirizzi email associati a domini entrati nelle fasi di scadenza.
Vediamo come funziona, perché riguarda aziende, professionisti, webmaster e semplici proprietari di domini e cosa fare prima di abbandonare definitivamente un dominio.
Cos’è un Domain Resurrection Attack?
Un Domain Resurrection Attack sfrutta la fiducia residua che Internet continua ad attribuire a un dominio anche dopo che il suo proprietario originale ha smesso di controllarlo.
Il problema nasce da un fatto molto semplice: migliaia di servizi utilizzano ancora l’indirizzo email come prova dell’identità dell’utente.
Quando dimentichiamo una password, spesso il procedimento è:
inseriamo l’indirizzo email;
il servizio invia un link di recupero;
chi controlla quella casella apre il link;
viene impostata una nuova password.
Finché l’indirizzo email rimane sotto il nostro controllo, il sistema funziona.
Ma cosa succede se la casella era admin@azienda.it e, anni dopo, azienda.it scade e viene registrato da un’altra persona?
Il nuovo proprietario del dominio può potenzialmente ricreare quella stessa casella email. Dal punto di vista del vecchio servizio online, l’indirizzo non è cambiato: continua a essere admin@azienda.it.
È cambiata invece la persona che riceve i messaggi.
Un esempio semplice: il vecchio dominio dell’azienda
Immaginiamo una piccola azienda che nel 2021 utilizza il dominio:
azienda-verde.it
La casella:
amministrazione@azienda-verde.it
viene utilizzata per registrarsi a diversi servizi:
account cloud;
software SaaS;
servizi di fatturazione;
pannelli di gestione;
social network;
marketplace;
repository di codice;
newsletter e piattaforme marketing;
account presso fornitori.
Nel 2024 l’azienda cambia nome e passa a:
azienda-blu.it
Il vecchio dominio viene mantenuto per qualche tempo e poi lasciato scadere.
Nel 2026 una terza persona registra azienda-verde.it.
Da quel momento può configurare i record MX e creare nuovamente:
amministrazione@azienda-verde.it
Se uno dei vecchi servizi permette ancora il recupero dell’account tramite quell’indirizzo, il nuovo proprietario del dominio potrebbe ricevere il messaggio di reset.
Il servizio vede la stessa email di sempre. Ma dietro quell’email non c’è più la stessa persona.
Perché un dominio scaduto può diventare un problema di identità digitale?
Siamo abituati a considerare un dominio come l’indirizzo di un sito web. In realtà un dominio è molto di più.
Può essere collegato a:
sito web;
posta elettronica;
DNS;
account amministrativi;
API;
servizi cloud;
strumenti aziendali;
procedure di recupero password;
certificati e infrastrutture;
repository e sistemi di sviluppo.
Quando il dominio cambia proprietario, non viene automaticamente cancellata la fiducia che decine o centinaia di servizi esterni gli avevano attribuito negli anni.
Questa situazione viene spesso descritta in sicurezza come residual trust, cioè fiducia residua: un sistema continua a fidarsi di un’identità, di un indirizzo o di una risorsa che nel frattempo ha cambiato proprietario.
OWASP include espressamente i domini scaduti e i vecchi indirizzi email tra gli asset che possono essere sfruttati per intercettare messaggi, recuperare account e ottenere accessi non autorizzati.
Dominio scaduto e recupero password: dove nasce il rischio?
Il punto più delicato è il classico pulsante “Password dimenticata?”.
Molti servizi verificano l’identità inviando una mail all’indirizzo registrato anni prima.
Il problema è che il servizio può sapere che l’indirizzo:
mario@vecchiodominio.it
era valido quando l’account è stato creato, ma non necessariamente sa che vecchiodominio.it ha cambiato proprietario.
Per il database del servizio l’email è sempre la stessa.
Se il dominio viene registrato nuovamente e quella casella viene ricreata, la procedura di recupero potrebbe consegnare il link alla persona sbagliata.
Naturalmente questo non significa che ogni account possa essere automaticamente sottratto. Molti servizi utilizzano autenticazione a due fattori, controlli aggiuntivi, passkey, dispositivi fidati o procedure di recupero più robuste.
Ma la presenza di una vecchia email su un dominio che non controlliamo più costituisce comunque un rischio che dovrebbe essere eliminato.
PyPI ha modificato il proprio sistema proprio per questo problema
Un caso particolarmente interessante arriva da PyPI, il Python Package Index, uno dei repository software più importanti dell’ecosistema Python.
Nell’agosto 2025 PyPI ha pubblicato un’analisi intitolata Preventing Domain Resurrection Attacks, spiegando di aver introdotto un sistema per controllare periodicamente lo stato dei domini associati agli indirizzi email degli utenti.
Quando un dominio entra in una fase avanzata del processo di scadenza, PyPI può rimuovere lo stato di verifica dell’indirizzo associato. In questo modo quell’email non può continuare a essere considerata automaticamente attendibile per operazioni come il recupero della password.
Secondo PyPI, dall’introduzione iniziale del sistema nel giugno 2025 erano già stati rimossi dalla verifica più di 1.800 indirizzi email associati a domini entrati nelle fasi di scadenza.
PyPI sottolinea inoltre che non si tratta di un rischio puramente teorico: un attacco di questo tipo aveva già interessato almeno un progetto PyPI nel 2022 e problemi analoghi sono stati osservati in altri ecosistemi software.
Perché questo rischio è particolarmente serio per gli sviluppatori?
Nel caso di un normale account personale, un takeover può compromettere i dati del singolo utente.
Nel mondo dello sviluppo software le conseguenze possono essere più estese.
Se un vecchio indirizzo email è collegato all’account di un manutentore di un pacchetto, un eventuale accesso non autorizzato potrebbe teoricamente coinvolgere anche:
pacchetti software;
token;
pipeline di pubblicazione;
repository;
dipendenze utilizzate da altri progetti.
È uno dei motivi per cui i repository software stanno aumentando i controlli su autenticazione, 2FA, token e domini associati agli account.
Il dominio non è quindi soltanto “il nome del sito”: può diventare una componente della catena di fiducia dell’intera infrastruttura.
Un dominio scaduto permette di leggere le vecchie email?
No. Registrare un dominio scaduto non permette automaticamente di recuperare la vecchia casella postale o leggere i messaggi archiviati sul precedente server.
Il nuovo proprietario non ottiene magicamente lo storico delle email.
Il rischio riguarda invece i nuovi messaggi inviati dopo il cambio di proprietà.
Configurando un nuovo servizio di posta e gli opportuni record MX, il nuovo proprietario può creare indirizzi identici a quelli utilizzati in passato e ricevere eventuali messaggi che terze parti continuano a spedire a quelle caselle.
Per esempio:
reset password;
notifiche automatiche;
fatture;
richieste commerciali;
alert di sicurezza;
messaggi di clienti che utilizzano vecchie rubriche;
comunicazioni di servizi dimenticati.
È proprio questa continuità apparente dell’indirizzo email a rendere il problema poco intuitivo.
Il nuovo proprietario può ricreare qualsiasi indirizzo email?
Se controlla il dominio e il relativo servizio di posta, può generalmente creare nuove caselle o alias sotto quel dominio, nei limiti del servizio utilizzato.
Può quindi ricreare indirizzi comuni come:
info@dominio.it
admin@dominio.it
amministrazione@dominio.it
supporto@dominio.it
webmaster@dominio.it
oppure indirizzi nominativi, se li conosce.
Esiste inoltre il concetto di catch-all: una configurazione che consente di ricevere messaggi inviati anche a indirizzi non creati esplicitamente.
Per questo non è sufficiente pensare: “nessuno conosceva il nome della mia vecchia casella”.
Come potrebbe un estraneo scoprire i vecchi indirizzi?
Non è necessario che siano segreti particolarmente difficili da trovare.
Vecchi indirizzi email possono rimanere visibili in:
pagine web archiviate;
documenti PDF;
vecchi profili social;
repository software;
elenchi pubblici;
forum;
newsletter;
database provenienti da precedenti data breach;
metadati e documentazione.
Un dominio utilizzato per anni lascia spesso molte tracce online.
Questo è uno dei motivi per cui, quando un’azienda cambia dominio, è importante considerare il vecchio nome come un asset da gestire e non semplicemente come una spesa da eliminare.
Il Domain Resurrection Attack è uguale al domain hijacking?
No. Sono problemi diversi.
Nel domain hijacking un attaccante riesce a prendere il controllo di un dominio che appartiene ancora alla vittima, per esempio compromettendo l’account del registrar o manipolando procedure di trasferimento.
Nel Domain Resurrection Attack, invece, il dominio è stato realmente abbandonato, scade e successivamente viene registrato legalmente da un nuovo soggetto.
Il problema nasce perché servizi esterni continuano a fidarsi delle vecchie email e delle vecchie associazioni.
Con una password compromessa il rischio nasce perché una credenziale non è più segreta.
Nel Domain Resurrection Attack la password originale potrebbe essere perfettamente sicura e sconosciuta all’attaccante. Il problema è che il nuovo proprietario del dominio potrebbe tentare di reimpostarla attraverso l’email di recupero.
Qui il principio è simile: una decisione presa anni fa può continuare ad avere conseguenze perché Internet conserva relazioni e fiducia molto più a lungo di quanto immaginiamo.
La 2FA protegge da un dominio scaduto?
Può ridurre notevolmente il rischio, ma dipende dalla procedura di recupero del servizio.
Se un account richiede un secondo fattore indipendente dalla posta elettronica, il semplice controllo dell’indirizzo email potrebbe non essere sufficiente per accedere.
Tuttavia alcuni servizi consentono procedure di account recovery che possono modificare o aggirare i normali fattori di autenticazione dopo ulteriori verifiche.
È quindi sbagliato considerare la 2FA come un motivo per lasciare vecchie email associate agli account.
La soluzione migliore rimane aggiornare l’indirizzo email prima di perdere il controllo del dominio.
Le passkey riducono la dipendenza dalle password e sono progettate per resistere meglio al phishing. Ma anche in questo caso è importante verificare come funziona il recupero dell’account.
Un sistema di autenticazione molto sicuro può essere indebolito da una procedura di recupero che continua ad affidarsi esclusivamente a un vecchio indirizzo email.
La sicurezza reale di un account dipende quindi non soltanto dal metodo usato per effettuare il login, ma anche dal suo percorso di recovery.
Prima di abbandonare definitivamente un dominio bisognerebbe trattarlo come una vera e propria procedura di dismissione di un asset informatico.
1. Cerca tutti gli account collegati alle vecchie email
Individua i servizi registrati con indirizzi appartenenti al dominio che vuoi dismettere.
Controlla almeno:
password manager;
browser;
vecchia posta;
servizi cloud;
social;
marketplace;
registrar;
hosting;
SaaS;
repository software;
fornitori;
gestionali;
servizi di pagamento;
newsletter e marketing;
account amministrativi.
2. Cambia l’email principale
Sostituisci la vecchia email con un indirizzo appartenente al nuovo dominio o con un indirizzo destinato a rimanere sotto il tuo controllo.
3. Controlla anche le email di recupero
Un account può avere un indirizzo principale aggiornato ma conservare ancora la vecchia email come contatto secondario o indirizzo di recovery.
È necessario verificare entrambi.
4. Controlla gli utenti secondari
I servizi aziendali possono contenere account creati anni prima per dipendenti, collaboratori o amministratori che utilizzano ancora il vecchio dominio.
5. Aggiorna i contatti presso registrar e fornitori
Particolare attenzione va riservata agli account che controllano infrastrutture critiche: domini, DNS, hosting, cloud, backup, repository e servizi finanziari.
6. Verifica 2FA e procedure di recupero
Controlla quali fattori vengono richiesti se perdi la password o il dispositivo principale.
7. Mantieni il dominio ancora per un periodo prudenziale
Se il costo è sostenibile, mantenere il vecchio dominio registrato durante una fase di transizione riduce il rischio di dimenticare servizi ancora collegati alle vecchie email.
Per un dominio aziendale importante, il valore della continuità e della sicurezza può essere molto superiore al costo annuale del rinnovo.
Quanto tempo conviene mantenere un vecchio dominio?
Non esiste un numero valido per ogni situazione.
La decisione dipende da:
quanto tempo il dominio è stato utilizzato;
quante caselle email esistevano;
quanti servizi erano collegati;
quanto è conosciuto il vecchio marchio;
se esistono ancora backlink e traffico;
se clienti e fornitori continuano a utilizzare i vecchi contatti;
quanto sono critici gli account storici.
Per un progetto personale poco utilizzato può essere sufficiente una migrazione accurata.
Per un’azienda che ha utilizzato lo stesso dominio per dieci o vent’anni, abbandonarlo immediatamente dopo un cambio di brand può invece essere una scelta rischiosa.
In molti casi il vecchio dominio può continuare a essere mantenuto e utilizzato per redirect web e gestione controllata della vecchia posta durante la transizione.
Perché cancellare la vecchia casella non basta?
Questo è uno degli aspetti meno intuitivi.
Se elimini oggi:
admin@vecchiodominio.it
ma mantieni il dominio, nessun altro può normalmente ricrearla fuori dalla tua infrastruttura perché continui a controllare il dominio.
Se invece lasci scadere vecchiodominio.it, il problema cambia completamente.
Il nuovo proprietario non sta recuperando la tua vecchia casella: ne sta creando una nuova con lo stesso indirizzo.
Per i servizi esterni che memorizzano soltanto la stringa admin@vecchiodominio.it, le due identità possono apparire uguali.
Il rischio riguarda solo le aziende?
No.
Il problema può interessare:
freelance;
blogger;
associazioni;
startup;
negozi online;
sviluppatori;
progetti open source;
studi professionali;
privati che hanno utilizzato un dominio personale per le email.
Chiunque utilizzi un indirizzo email su dominio personalizzato come identità per altri servizi dovrebbe ricordare una regola:
il controllo dell’email dipende dal controllo del dominio.
Cosa dovrebbero fare i servizi online?
Il problema non riguarda soltanto chi possiede un dominio.
Anche le piattaforme che utilizzano l’email come prova di identità possono ridurre il rischio.
Tra le possibili misure:
richiedere 2FA per gli account sensibili;
non considerare l’email come unica prova di proprietà;
monitorare lo stato dei domini associati agli account ad alto rischio;
richiedere una nuova verifica in determinate circostanze;
utilizzare procedure di recupero con più fattori;
notificare modifiche critiche attraverso canali differenti;
ridurre la dipendenza da credenziali di recupero obsolete.
PyPI ha scelto una strategia particolarmente interessante: controllare periodicamente i domini associati alle email e rimuovere la verifica quando il dominio entra in una fase di scadenza considerata rischiosa.
È un esempio di come un servizio possa riconoscere che un’email verificata cinque anni fa non è necessariamente ancora sotto il controllo della stessa persona oggi.
Il vero problema: Internet ricorda più a lungo di noi
Quando cambiamo dominio tendiamo a pensare soprattutto al sito:
“Ho fatto il redirect, quindi è tutto a posto.”
Ma il sito è soltanto una parte della storia.
Nel corso degli anni un dominio diventa una vera identità digitale distribuita. Il suo nome finisce nei database di decine di servizi che non comunicano tra loro.
Anche dopo aver migrato il sito, possono rimanere collegamenti invisibili:
un account creato otto anni prima;
una mail di recupero dimenticata;
un vecchio collaboratore;
un repository;
un portale di un fornitore;
un gestionale;
un servizio usato una volta sola.
Ed è proprio uno di questi collegamenti dimenticati che può trasformare un semplice dominio scaduto in un problema di sicurezza.
Checklist Xlogic prima di abbandonare un dominio
Prima di non rinnovare un dominio, verifica almeno questi punti:
☐ tutte le email sono state migrate;
☐ gli account online utilizzano il nuovo indirizzo;
☐ le email di recupero sono state aggiornate;
☐ registrar, hosting e DNS utilizzano contatti aggiornati;
☐ gli account cloud sono stati verificati;
☐ repository e strumenti per sviluppatori sono stati aggiornati;
☐ gli account dei vecchi collaboratori sono stati rimossi o modificati;
☐ 2FA e passkey sono configurate dove disponibili;
☐ clienti e fornitori conoscono i nuovi contatti;
☐ il vecchio dominio non riceve più comunicazioni importanti;
☐ sono stati controllati password manager e browser alla ricerca delle vecchie email;
☐ è stata valutata la possibilità di mantenere il dominio registrato più a lungo.
Domande frequenti sui domini scaduti e la sicurezza
Chi registra un mio vecchio dominio può leggere le vecchie email?
No. Non ottiene automaticamente i messaggi archiviati sul vecchio server. Può però configurare un nuovo servizio di posta e ricevere i nuovi messaggi che terze parti continuano a inviare agli indirizzi di quel dominio.
Può ricreare il mio vecchio indirizzo email?
Se controlla il dominio e configura un servizio di posta, può generalmente creare un nuovo indirizzo con lo stesso nome della vecchia casella.
Può resettare le password dei miei vecchi account?
Dipende dal servizio. Se l’account utilizza ancora quell’indirizzo come unico metodo di recupero, esiste un rischio. 2FA, passkey, verifiche aggiuntive e procedure di account recovery possono impedire o rendere più difficile il takeover.
La 2FA elimina completamente il rischio?
No. Riduce fortemente molti tipi di accesso non autorizzato, ma bisogna verificare anche come il servizio gestisce il recupero dell’account e la modifica dei fattori di autenticazione.
Devo continuare a rinnovare per sempre un vecchio dominio?
Non necessariamente. Prima di abbandonarlo, però, è importante completare una vera procedura di dismissione: aggiornare account, email di recupero, utenti, fornitori e servizi collegati. Per domini aziendali utilizzati per molti anni può essere prudente mantenerli più a lungo.
Cos’è un Domain Resurrection Attack?
È un attacco che sfrutta un dominio scaduto registrato da un nuovo soggetto per recuperare la fiducia residua associata a vecchi indirizzi email, account o servizi collegati al precedente proprietario.
Conclusioni
Un dominio scaduto non è soltanto un indirizzo web che torna disponibile.
Può essere stato per anni il centro dell’identità digitale di una persona o di un’azienda: email, account, recupero password, servizi cloud, fornitori, repository e strumenti amministrativi possono continuare a ricordarlo molto tempo dopo che il proprietario originale ha smesso di utilizzarlo.
Il Domain Resurrection Attack sfrutta proprio questa fiducia residua.
Il nuovo proprietario non ha bisogno di recuperare il vecchio server di posta: gli basta che un servizio esterno continui a inviare informazioni o procedure di recupero a un indirizzo email che ora può essere ricreato.
La difesa più efficace è quindi preventiva: prima di lasciare scadere un dominio, bisogna dismetterlo come si farebbe con qualsiasi altro asset informatico.
Aggiornare gli account, cambiare le email di recupero, controllare la 2FA, verificare vecchi utenti e mantenere il dominio durante una fase di transizione può evitare che una semplice mancata rinuncia al rinnovo diventi, anni dopo, una porta di accesso dimenticata.
Dominio scaduto: come può far rubare account ed email anni dopo
ultima modifica: 2026-09-19T19:05:39+02:00
da Team tecnico Xlogic
RISPETTIAMO LA TUA PRIVACY!
Utilizziamo i cookie per finalità tecniche e con il tuo consenso, anche per "interazioni e funzionalità semplici", "miglioramento dell'esperienza", "misurazione", "targeting e pubblicità", vedi la Cookie Policy. Puoi rifiutare o revocare il consenso in qualsiasi momento; il rifiuto può rendere non disponibili le relative funzioni.
Impostazioni Cookie
Il nostro sito web utilizza cookie funzionali. Questi cookie sono necessari per il corretto funzionamento del sito.
Essential cookies enable basic functions and are necessary for the proper function of the website.
Cookie Preferences
This cookie is used to store the user's cookie consent preferences.
30 days
These cookies are needed for adding comments on this website.
comment_author
Used to track the user across multiple sessions.
Session
comment_author_email
Used to track the user across multiple sessions.
Session
comment_author_url
Used to track the user across multiple sessions.
Session
Google Tag Manager simplifies the management of marketing tags on your website without code changes.
cookiePreferences
Registers cookie preferences of a user
2 years
td
Registers statistical data on users' behaviour on the website. Used for internal analytics by the website operator.
session
Statistics cookies collect information anonymously. This information helps us understand how visitors use our website.
Google Analytics is a powerful tool that tracks and analyzes website traffic for informed marketing decisions.
Used to monitor number of Google Analytics server requests
10 minutes
__utmb
Used to distinguish new sessions and visits. This cookie is set when the GA.js javascript library is loaded and there is no existing __utmb cookie. The cookie is updated every time data is sent to the Google Analytics server.
30 minutes after last activity
__utmc
Used only with old Urchin versions of Google Analytics and not with GA.js. Was used to distinguish between new sessions and visits at the end of a session.
End of session (browser)
__utmz
Contains information about the traffic source or campaign that directed user to the website. The cookie is set when the GA.js javascript is loaded and updated when data is sent to the Google Anaytics server
6 months after last activity
__utmv
Contains custom information set by the web developer via the _setCustomVar method in Google Analytics. This cookie is updated every time new data is sent to the Google Analytics server.
2 years after last activity
__utmx
Used to determine whether a user is included in an A / B or Multivariate test.
18 months
_ga
ID used to identify users
2 years
_gali
Used by Google Analytics to determine which links on a page are being clicked
30 seconds
_ga_
ID used to identify users
2 years
_gid
ID used to identify users for 24 hours after last activity
24 hours
_gat
Used to monitor number of Google Analytics server requests when using Google Tag Manager
1 minute
_gac_
Contains information related to marketing campaigns of the user. These are shared with Google AdWords / Google Ads when the Google Ads and Google Analytics accounts are linked together.